Руководство пользователя
Установка, первый вход, маршруты и DNS, защита входящей почты по рубежам, карантин и жалобы, очередь, собственный домен — с иллюстрациями
← Содержание документацииЭто руководство — путь от установки шлюза до ежедневной работы, с картинками. Экраны сняты на v23
на демонстрационном стенде: шлюз mail.corp.ru (внешний IP 203.0.113.10) принимает почту доменов
corp.ru и spb.corp.ru и передаёт её в Hope Mail Server 10.0.0.20, а в журналах
видна настоящая работа фильтров: письма поставщиков, рассылки, спам, вирус, подделка банка.
Подробности — в соседних документах: Руководство администратора,
Связка Mail и MSG, Дорожная карта.
Разделы 1–5 — установка и первичная настройка. Раздел 6 — как шлюз защищает входящую почту: каждый рубеж проверки по порядку, с настройками. Разделы 7–9 — очередь, собственный домен и связка с Hope Mail. Разделы 10–11 — остальные настройки и обслуживание.
1. Что такое Hope MSG Gateway
Hope MSG Gateway — почтовый шлюз на границе сети (DMZ). Он принимает почту из Интернета на порту 25, проверяет её и передаёт внутреннему почтовому серверу, а исходящую почту организации подписывает DKIM и доставляет по MX получателей. Внутренний сервер — обычно Hope Mail Server — в Интернет напрямую не смотрит.
Кроме того, у шлюза может быть собственный почтовый домен с ящиками, веб‑почтой, IMAP и ActiveSync — например, для подрядчиков, которых не нужно заводить во внутренний каталог (раздел 8).
| Задача | Где в панели |
|---|---|
| Куда передавать почту доменов, кому можно отправлять наружу | Правила фильтрации → Relay (Маршруты) |
| Записи DNS, ключи DKIM, проверка SPF/DKIM/DMARC входящих | Правила фильтрации → SPF, DKIM, DMARC |
| Защита от спама и вирусов | Лимиты соединений, White/Black List, PTR, Regex, Антиспам, Антивирус |
| Что задержано и почему; жалобы сотрудников | Карантин писем |
| Исходящая почта и повторы | Очередь доставки |
| Собственный домен с ящиками | Домен |
| Учётные записи, роли, сертификаты, кластер, обновления | Настройки MSG |
2. Установка
2.1. Что нужно
| Требование | |
|---|---|
| Сервер | Linux x86‑64 (Debian, Ubuntu 22.04+, Astra Linux, РЕД ОС); отдельная машина или ВМ в DMZ |
| Ресурсы | 2 vCPU, 4 ГБ ОЗУ (антивирусу clamd нужно около 1,5 ГБ), диск — под очередь и карантин |
| Сеть | входящие: 25 из Интернета, 6443 — панель (только из сети администраторов), 6444 — веб‑почта; исходящие: 25 в Интернет, 53 (DNS), HTTPS к зеркалу антивирусных баз; 25 в сторону Hope Mail |
| Внешний адрес | постоянный IP и имя, например mail.corp.ru; запись PTR для IP заказывается у провайдера |
| DNS | свой резолвер (Spamhaus не отвечает через публичные 8.8.8.8 и подобные) |
Из комплекта поставки нужны пакет hope-msg-gateway_v23.gz и установщик install_msg.sh.
2.2. Установка на сервер
scp hope-msg-gateway_v23.gz install_msg.sh admin@10.0.0.2:/tmp/
ssh admin@10.0.0.2
sudo bash /tmp/install_msg.sh /tmp/hope-msg-gateway_v23.gz
Скрипт создаёт пользователя службы hopemsg, кладёт бинарник и данные, создаёт мастер‑ключ секретов,
регистрирует службу systemd, открывает порты, ставит ClamAV и keepalived из репозитория ОС и помощников для
обновлений. Повторный запуск безопасен: бинарник обновляется, данные и настройки остаются.
== бинарник: /tmp/hope-msg-gateway ==
== пользователь и каталог данных ==
== бэкап старой версии (если есть) + установка ==
== мастер-ключ секретов ==
  /etc/hope-msg/master.key (только root) — сохраните копию ключа
== systemd-юнит (SMTP=25, админка=6443) ==
== файрвол (SMTP 25, админка 6443, веб-почта 6444, клиенты 143 993 587 465) ==
== кластер: keepalived (плавающий IP) ==
== антивирус ClamAV ==
== обновление антивирусных баз: root-овый помощник ==
== обновления из панели: root-овый применятель ==
== старт ==
== слушающие порты ==
LISTEN 0 1024  0.0.0.0:25    0.0.0.0:*
LISTEN 0 1024  0.0.0.0:6443  0.0.0.0:*
LISTEN 0 1024  0.0.0.0:6444  0.0.0.0:*
== журнал службы ==
🔏 Целостность сборки: подпись верна
🛡️ MSG Edge Node (SMTP) успешно запущен на порту 25
🔒 MSG Web API (GUI+API) слушает https://0.0.0.0:6443 (TLS)
  Админка:   https://<IP сервера>:6443/   (admin / 123456 — смените пароль)
  Веб-почта: https://<IP сервера>:6444/   (вход пользователей ящиков: адрес@домен + пароль)
Вывод установщика (сокращён). Жёлтым — пароль первого входа.
| Путь | Что это |
|---|---|
/usr/local/bin/hope-msg-gateway | исполняемый файл; панель и веб‑почта встроены в него |
/var/lib/hope-gateway/msg_local_data | данные: настройки, очередь, карантин, ящики, журналы |
/etc/hope-msg/master.key | мастер‑ключ: им зашифрованы ключи сертификатов, пароли S3, VRRP, прокси, ключ бэкапов. Сохраните копию |
hope-msg-gateway.service | служба systemd, работает без прав root |
Сборку с нарушенной подписью шлюз запускает в редакции Free, а пакет обновления с нарушенной подписью не установит. Проверка без запуска: hope-msg-gateway --integrity.
3. Первый вход в панель
Откройте https://<шлюз>:6443/ и подтвердите переход через предупреждение о самоподписанном сертификате.
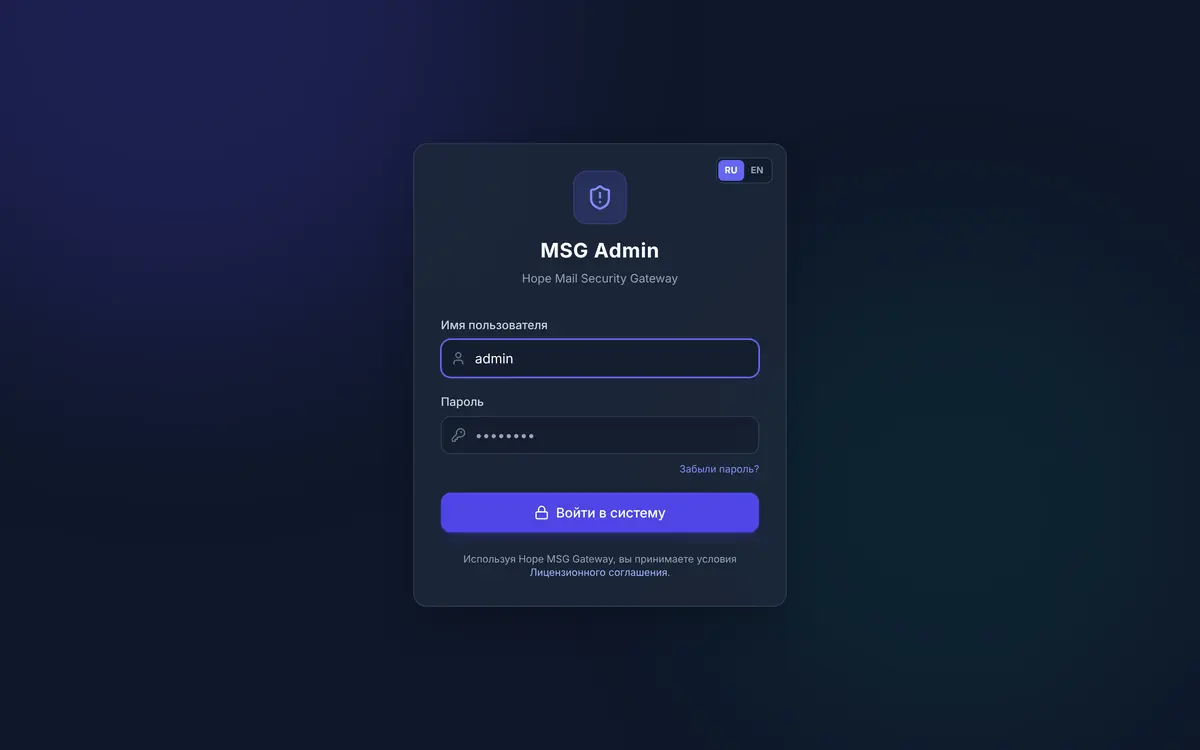
Шаг 1. Вход и обязательная смена пароля
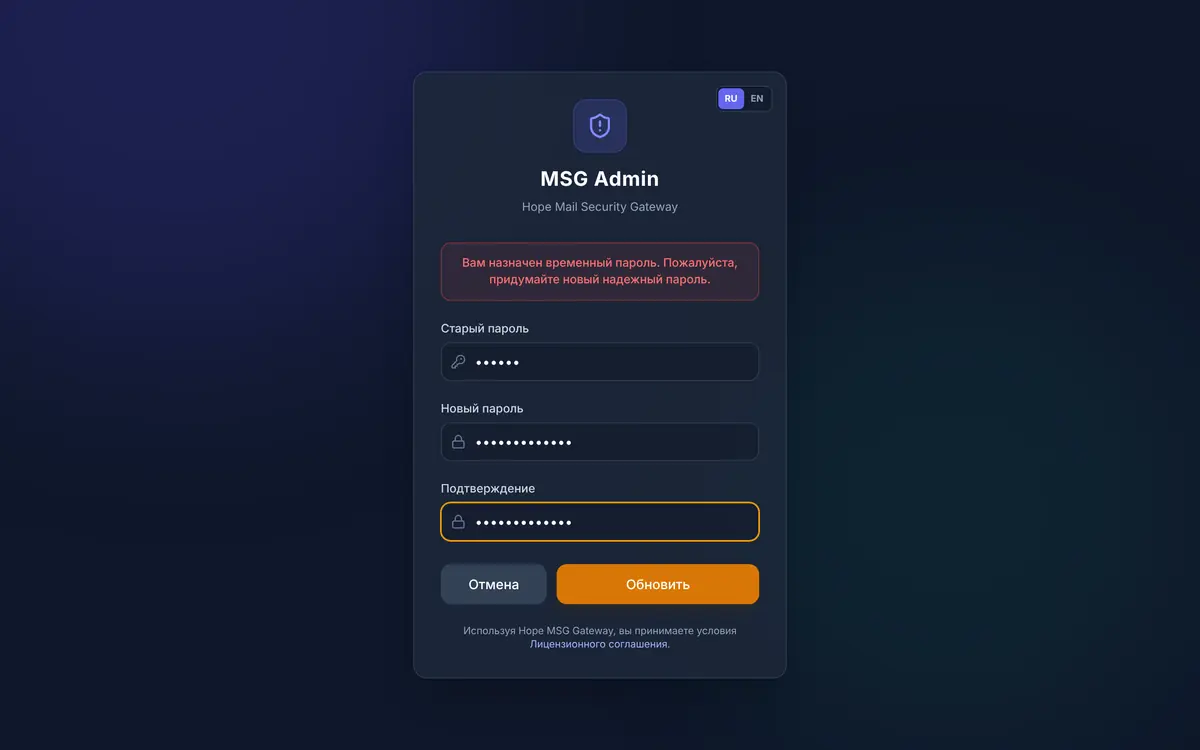
Учётная запись admin, пароль 123456. Шлюз сразу потребует задать новый надёжный пароль — без этого дальше не пустит.
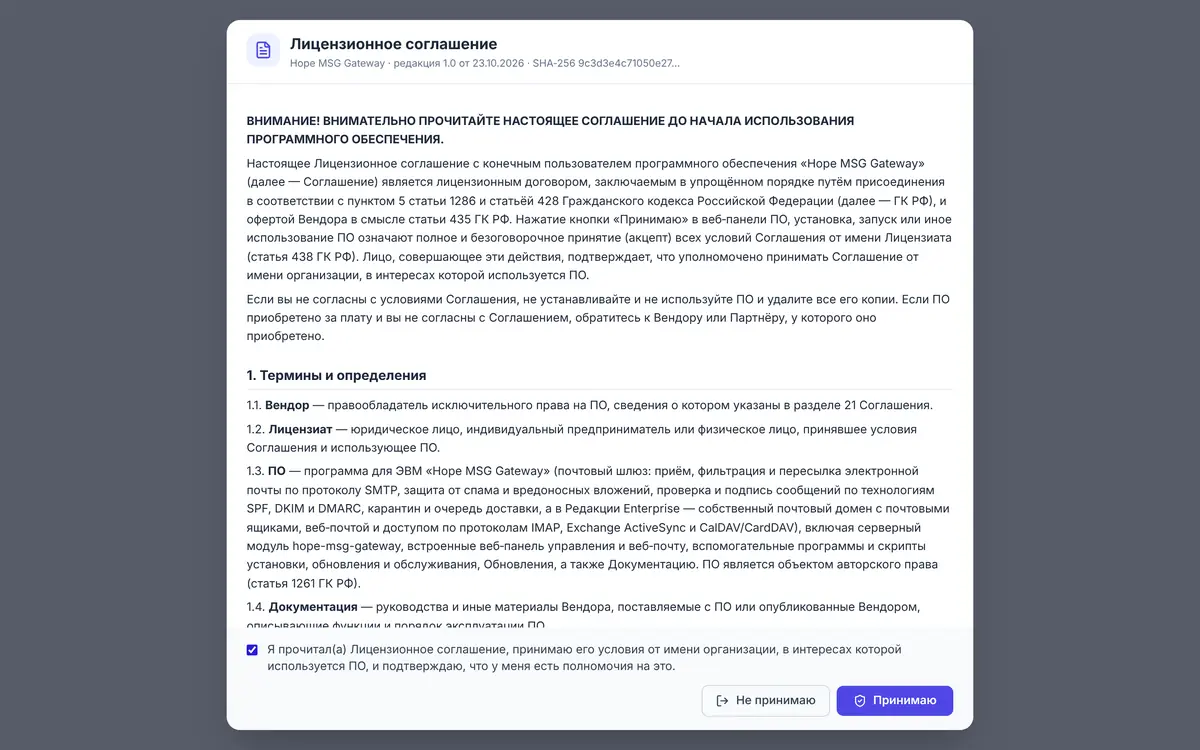
Шаг 2. Лицензионное соглашение
Прочитайте соглашение, отметьте согласие и нажмите «Принимаю». До принятия панель недоступна.
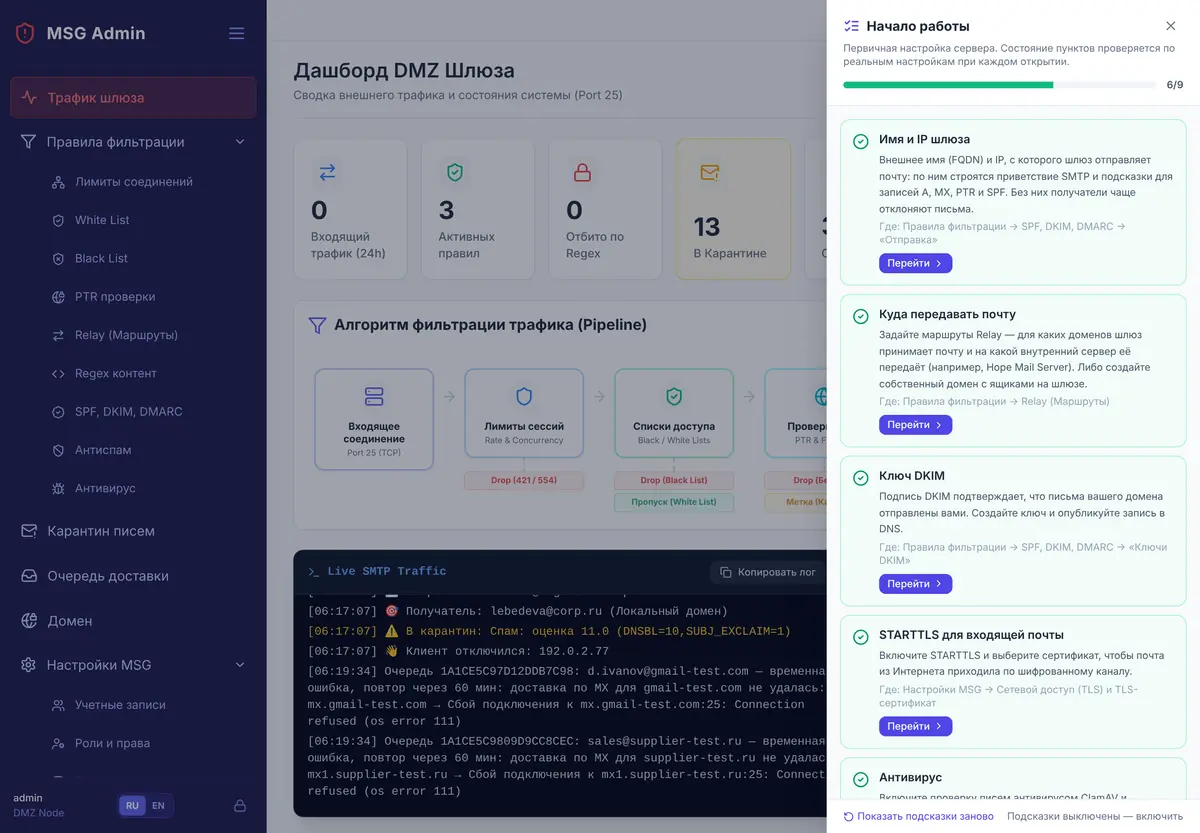
Шаг 3. Список «Начало работы»
Кнопка вверху открывает пункты первичной настройки. Каждый пункт отмечается сам, когда настройка сделана; «Перейти» ведёт в нужный раздел.
4. Как устроена панель
Первая страница — Трафик шлюза: сколько писем принято за 24 часа, сколько правил активно, сколько писем отбито правилами Regex и сколько лежит в карантине, загрузка процессора, памяти и диска. Ниже — схема рубежей фильтрации и живой журнал SMTP: каждое соединение, проверка и решение по письму.
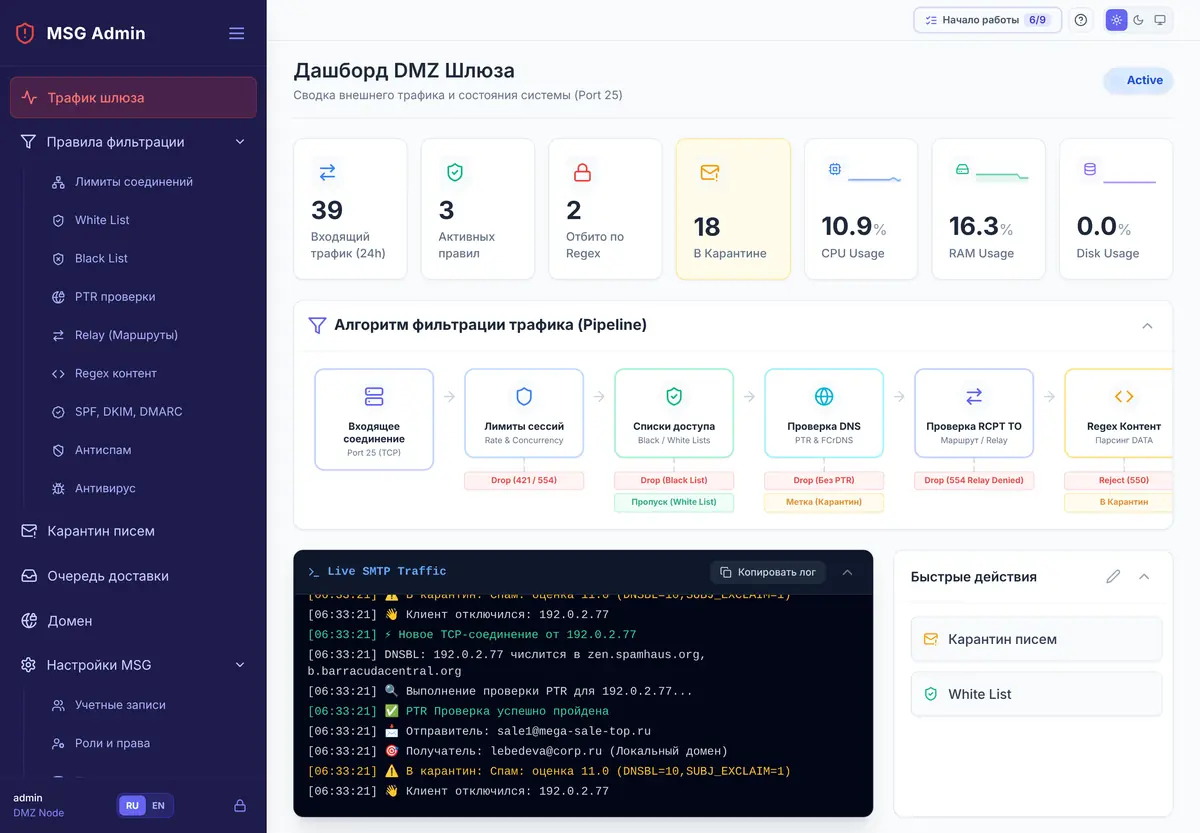
Живой журнал — главный инструмент разбора: в нём видно, от какого IP пришло письмо, прошёл ли он PTR, что сказали SPF/DKIM/DMARC, сколько баллов спама набралось и куда письмо доставлено. Кнопка «Копировать лог» — для обращения в поддержку.
| Раздел | Зачем |
|---|---|
| Правила фильтрации | все рубежи проверки входящей почты, маршруты Relay, SPF/DKIM/DMARC |
| Карантин писем | задержанные письма и жалобы сотрудников на спам |
| Очередь доставки | письма в ожидании доставки, повторы, отчёты о недоставке |
| Домен | собственный почтовый домен шлюза с ящиками (Enterprise) |
| Настройки MSG | учётные записи, роли, база данных, кластер, сетевой доступ, лицензия, обновления, резервное копирование, TLS, SIEM |
Внизу меню — учётная запись, язык RU/EN и блокировка экрана; вверху — тема оформления (светлая, тёмная, как в системе) и справка.
5. Порядок первичной настройки
- Маршруты Relay — для каких доменов шлюз принимает почту и куда её передаёт (5.1).
- Доверенные сети — каким внутренним серверам можно отправлять почту наружу (5.2).
- Имя и IP шлюза, ключи DKIM, записи DNS (5.3).
- Сертификат и STARTTLS для входящей почты (5.4).
- Доступ к панели — только из сети администраторов (5.5).
- Фильтрация — проверить и подстроить рубежи защиты (раздел 6).
- Связка с Hope Mail — ключ интеграции для жалоб на спам (раздел 9).
Пока маршрутов нет, шлюз не принимает почту ни для одного домена. Сначала настройте маршруты и DNS‑записи, проверьте их кнопкой «Проверить», и только потом переводите MX домена на шлюз.
5.1. Маршруты Relay: куда передавать почту
Правила фильтрации → Relay (Маршруты) → SMTP Коннекторы → «Добавить маршрут»: домен получателя, адрес внутреннего сервера и порт 25, шифрование. Для внутренней сети достаточно «STARTTLS, если доступен (без проверки сертификата)»; «TLS обязательно + проверка сертификата» и взаимная аутентификация (mTLS) — для строгих сред.
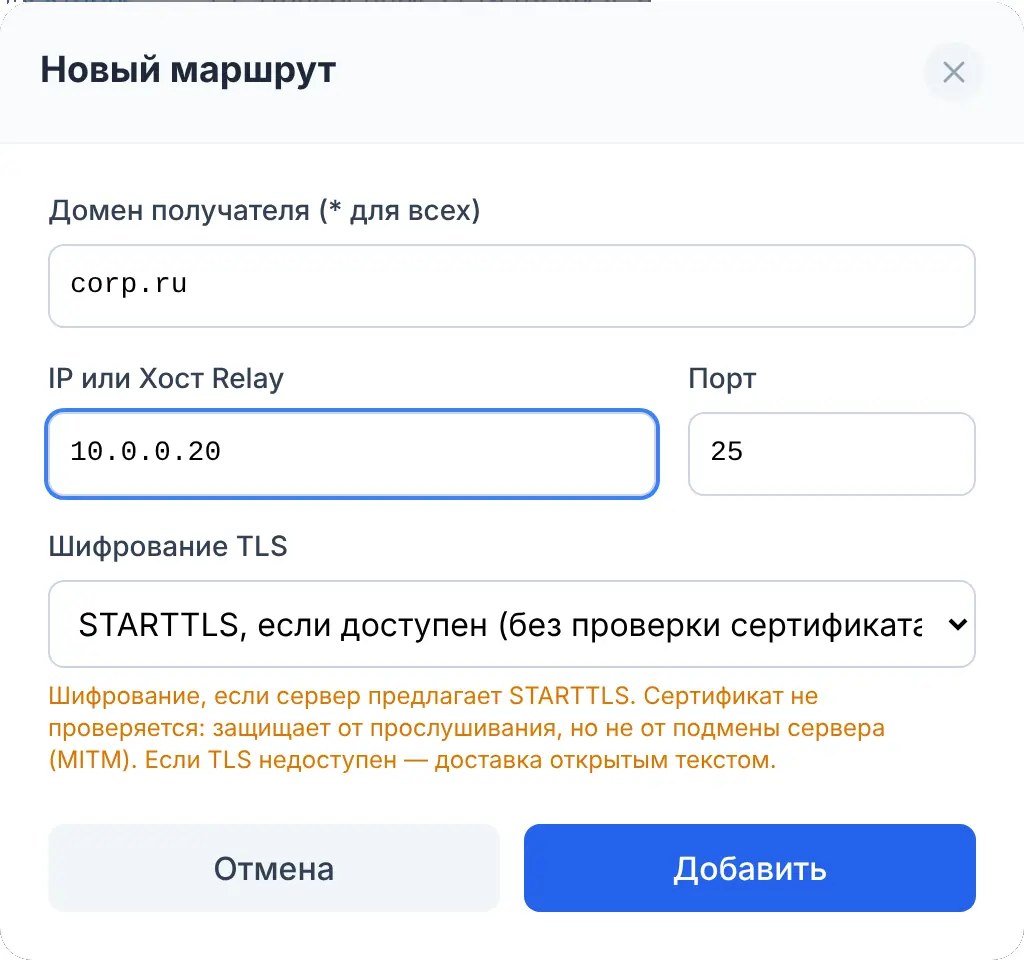
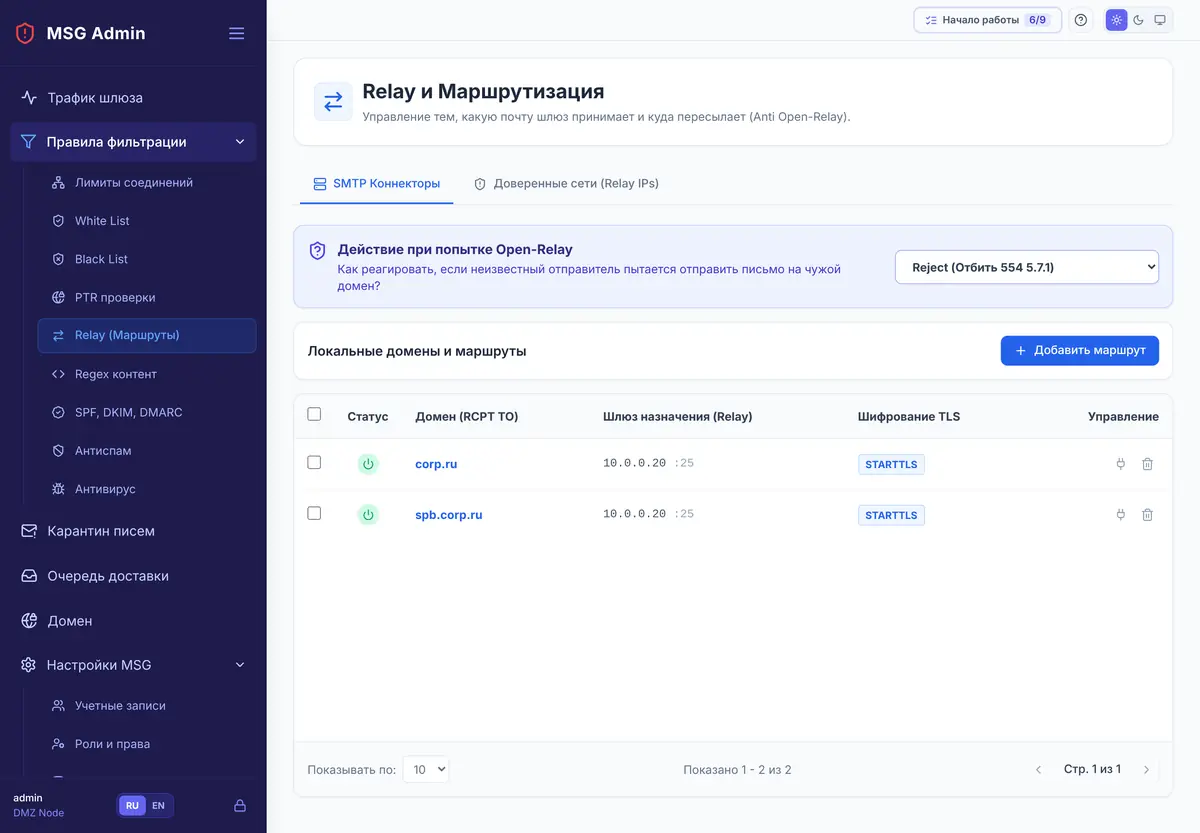
Вверху страницы — «Действие при попытке Open‑Relay»: что делать, если посторонний сервер пытается отправить через шлюз письмо на чужой домен. По умолчанию — отказ 554.
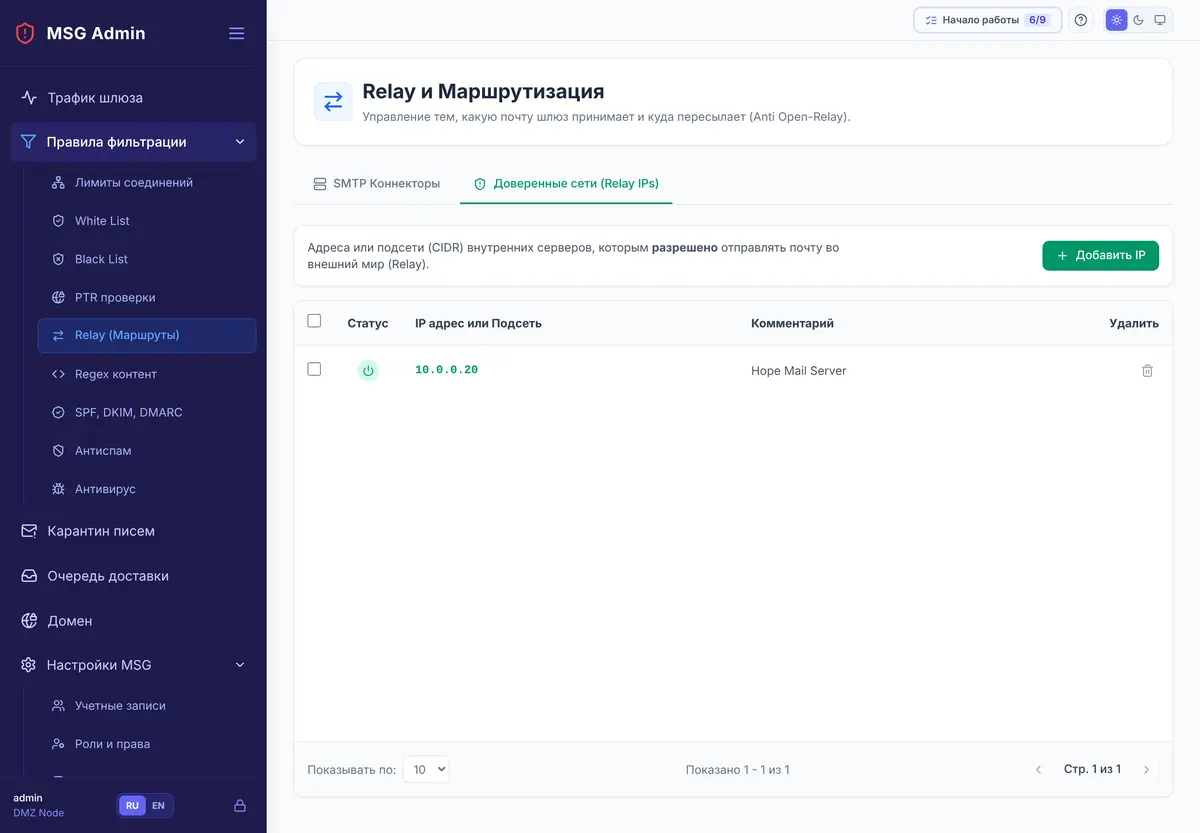
5.2. Доверенные сети: кому можно отправлять наружу
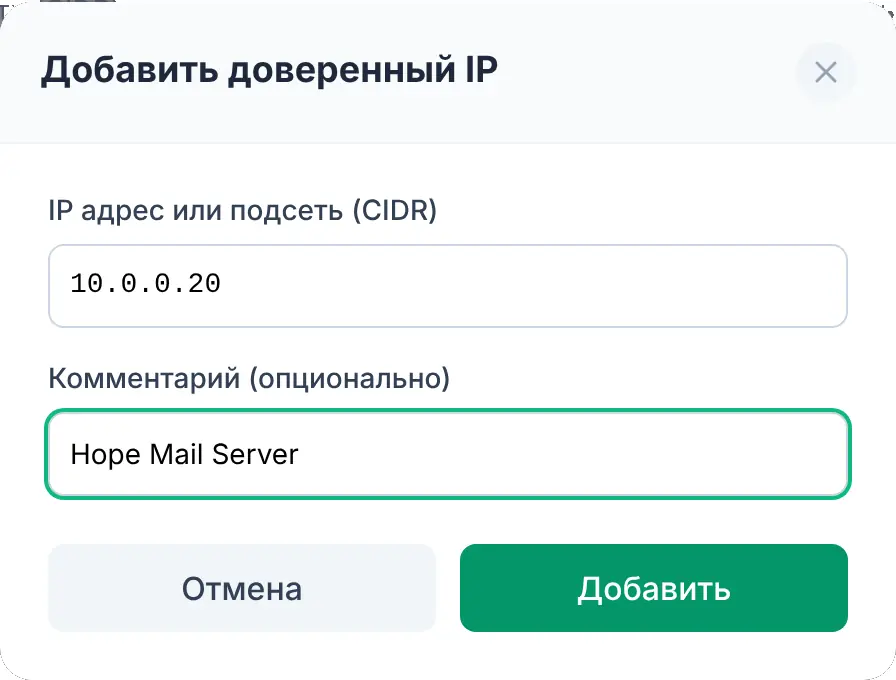
Вкладка «Доверенные сети (Relay IPs)»: адрес Hope Mail (или подсеть серверов). Письма с этих адресов принимаются на любые домены, подписываются DKIM и уходят в очередь доставки. Для доверенных адресов не действуют лимиты соединений, PTR, DNSBL, антиспам и SPF/DKIM/DMARC; антивирус проверяет всё.
5.3. Имя шлюза, DKIM и записи DNS
Правила фильтрации → SPF, DKIM, DMARC → Отправка ведёт по трём шагам.
- Имя и IP шлюза. Внешнее имя (FQDN), под которым шлюз представляется другим серверам, и постоянный внешний IP. «Проверить A и PTR» сверяет обе записи. PTR настраивает провайдер, выдавший IP, а не регистратор домена.
- Записи DNS доменов. Для каждого домена готовы значения MX, SPF, DKIM и DMARC — скопируйте их в DNS и нажмите «Проверить»: зелёное «в порядке» — запись на месте.
- Ключи DKIM. Создайте ключ для каждого домена и сразу опубликуйте запись: подпись начинает работать немедленно.
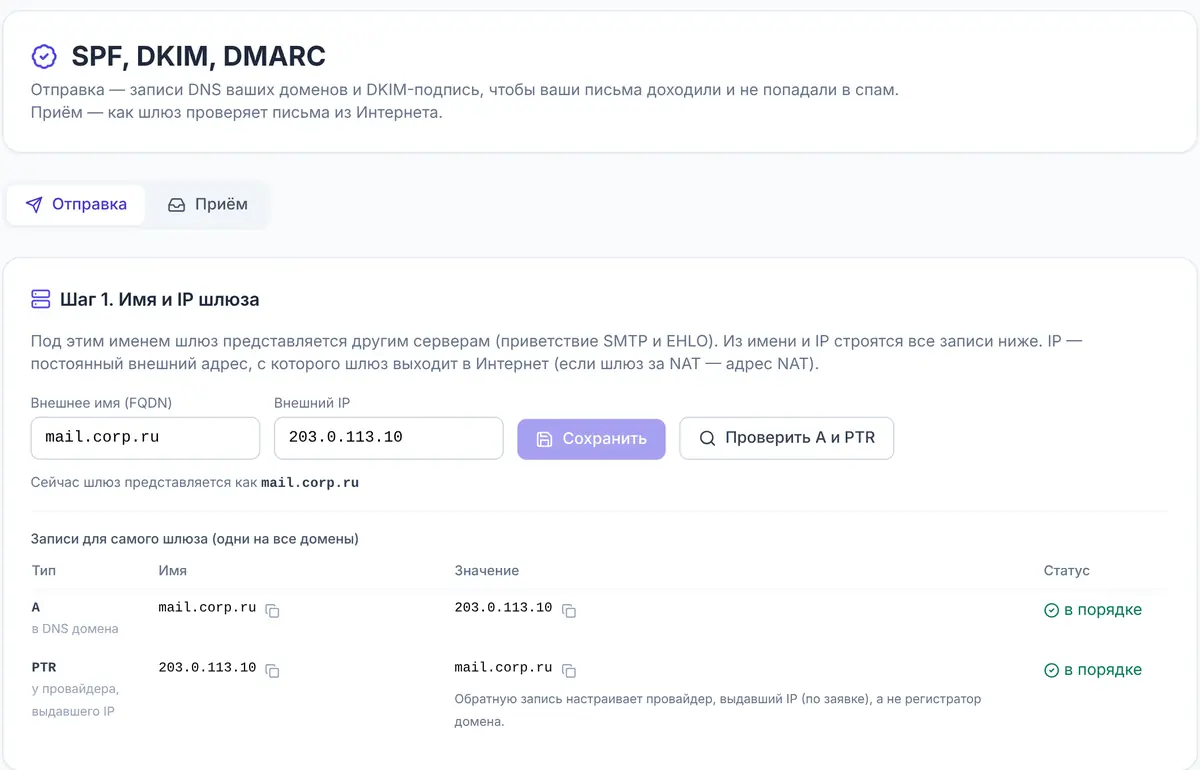
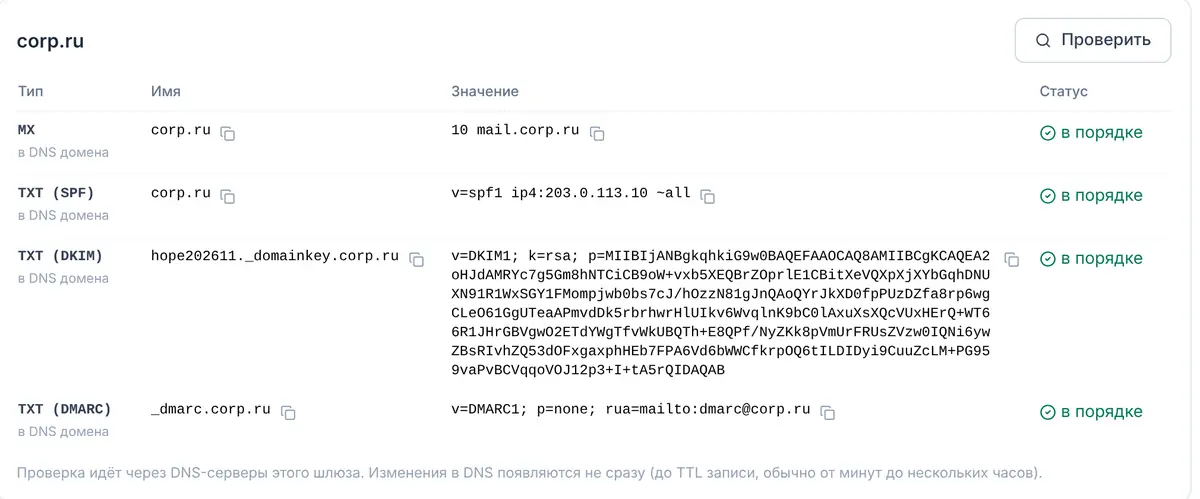
| Запись | Имя | Значение для corp.ru |
|---|---|---|
| A | mail.corp.ru | 203.0.113.10 |
| PTR | 203.0.113.10 | mail.corp.ru (у провайдера) |
| MX | corp.ru | 10 mail.corp.ru |
| TXT (SPF) | corp.ru | v=spf1 ip4:203.0.113.10 ~all |
| TXT (DKIM) | hope202611._domainkey.corp.ru | v=DKIM1; k=rsa; p=… (из панели) |
| TXT (DMARC) | _dmarc.corp.ru | v=DMARC1; p=none; rua=mailto:dmarc@corp.ru |
SPF начинайте с ~all, DMARC — с p=none; через 2–4 недели без жалоб переводите в -all и p=quarantine. Проверка: отправьте письмо в Яндекс или Gmail и откройте «Показать оригинал» — должно быть spf=pass dkim=pass dmarc=pass.
5.4. Сертификат и STARTTLS для входящей почты
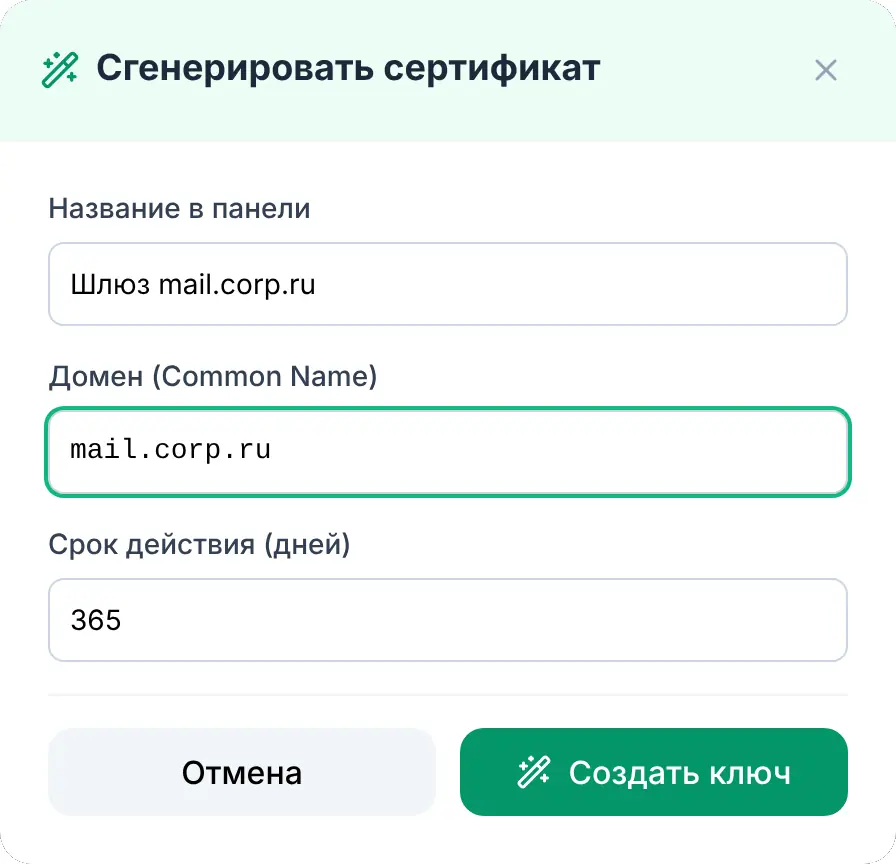
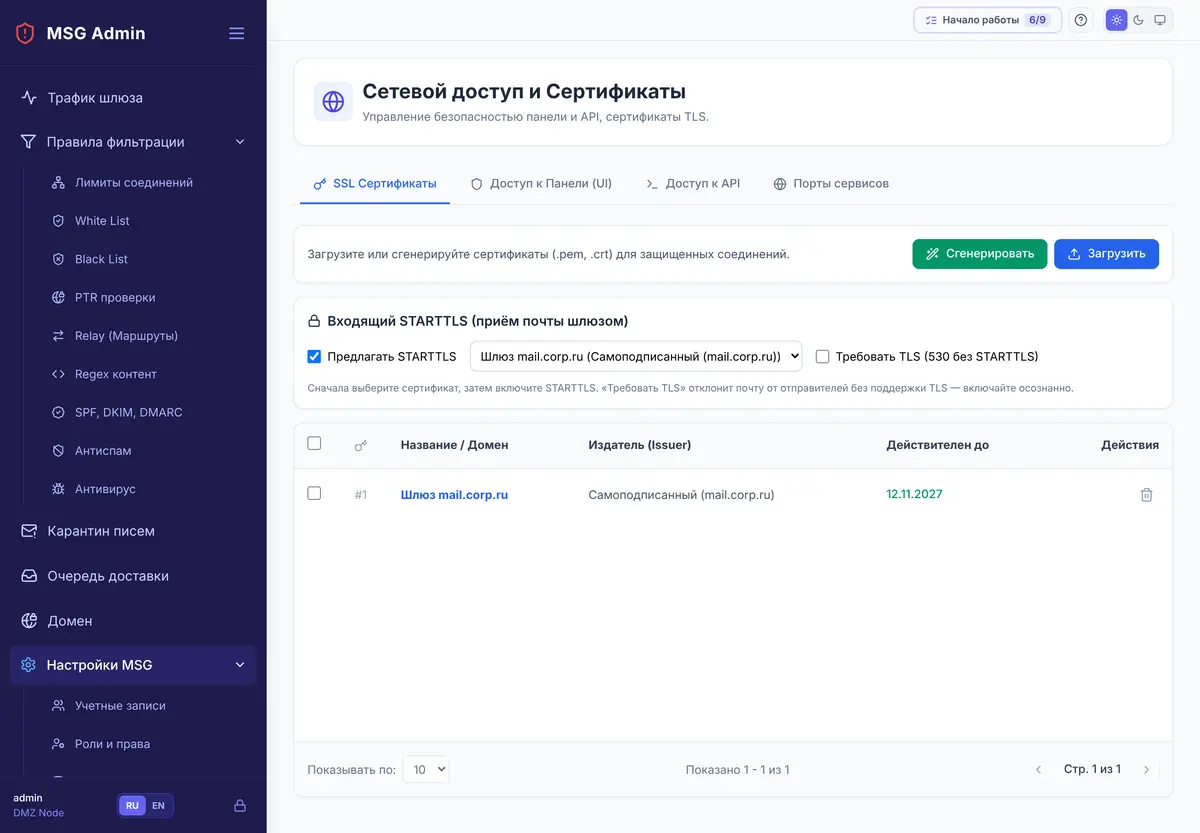
Настройки MSG → Сетевой доступ → SSL Сертификаты: «Сгенерировать» самоподписанный сертификат на имя шлюза или «Загрузить» сертификат УЦ. Затем в блоке «Входящий STARTTLS» отметьте «Предлагать STARTTLS» и выберите сертификат — почта из Интернета пойдёт по шифрованному каналу. «Требовать TLS» отклонит отправителей без шифрования (530) — включайте осознанно.
5.5. Доступ к панели только из сети администраторов
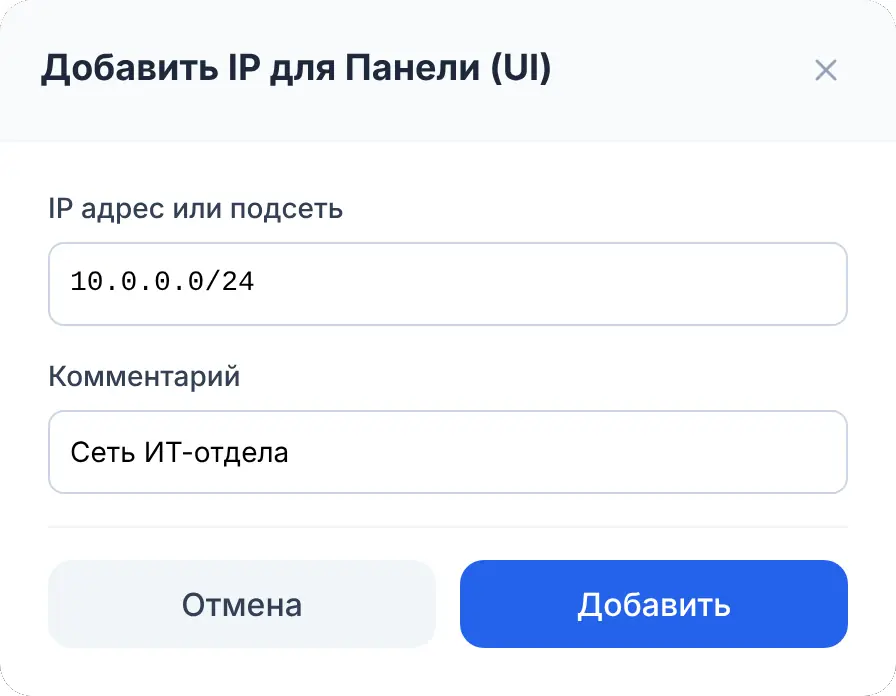
Настройки MSG → Сетевой доступ → Доступ к Панели (UI): добавьте подсеть ИТ‑отдела и ноутбук администратора, включите ограничение и нажмите «Сохранить». До сохранения список — черновик. Шлюз не даст сохранить изменение, после которого вы сами потеряете доступ; с самого сервера (127.0.0.1) доступ есть всегда.
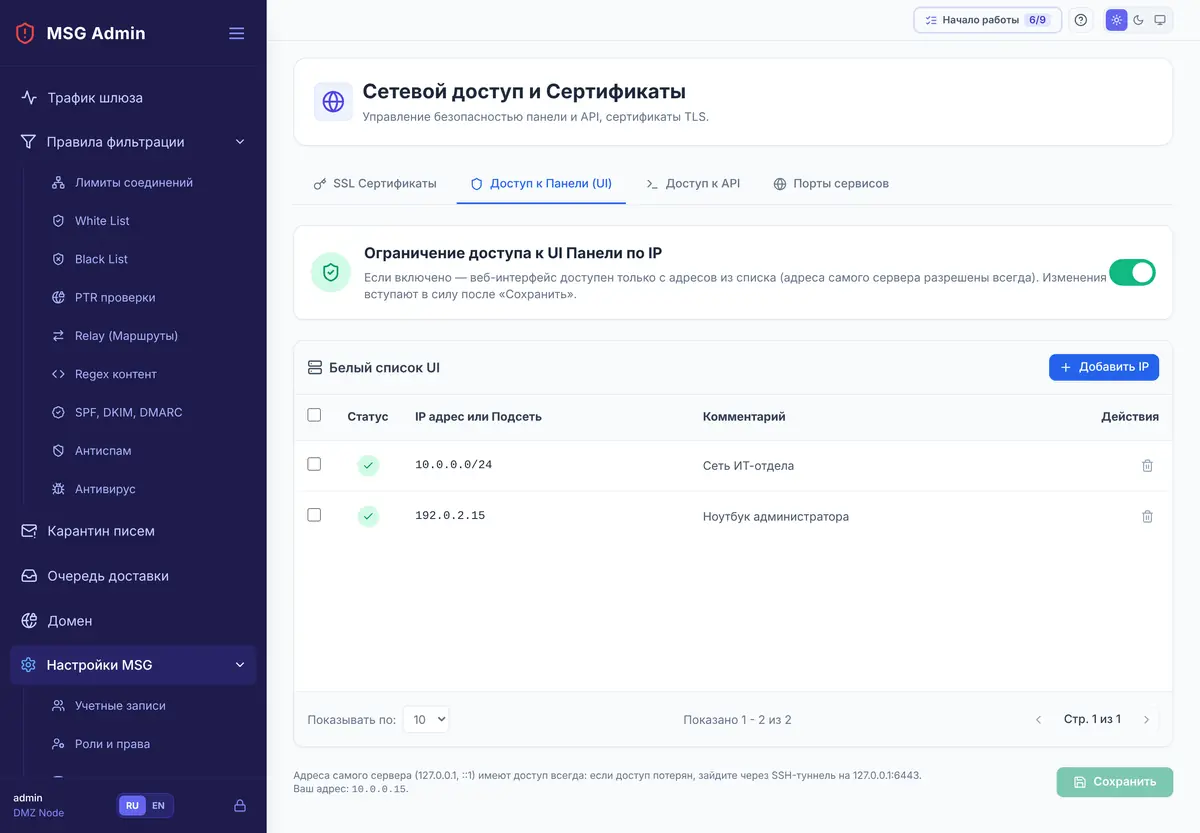
Если включён и список API, в нём должен быть адрес Hope Mail Server — по API приходят жалобы на спам. Если доступ всё же потерян: ssh -L 6443:127.0.0.1:6443 <шлюз> и https://127.0.0.1:6443/.
6. Защита входящей почты
Каждое входящее письмо проходит рубежи от дешёвых проверок к дорогим: сначала по адресу сервера отправителя, затем по адресам отправителя и получателя, и только потом по содержимому. На каждом рубеже письмо может быть отклонено, задержано в карантине или пропущено дальше.
| Что пришло на стенде | Что сделал шлюз | Каким рубежом |
|---|---|---|
Счета от поставщика supplier-test.ru | доставил в Hope Mail | белый список, SPF pass |
| Бот с IP без PTR | молча закрыл соединение | PTR |
bulk-mailer.biz, promo@newsletter-shop.com | отказ 554 / 550 | чёрный список |
| «Заработок от 300 000» с IP из двух DNSBL | карантин, 11 баллов | антиспам |
| «Смена банковских реквизитов» | карантин | правило Regex |
| «Доход в bitcoin» | отказ 550 | правило Regex |
«Банк» с чужого сервера (p=reject) | карантин | DMARC |
| Вложение с тестовым вирусом EICAR | карантин | антивирус |
Вложение nakladnaya.com | карантин | опасные вложения |
6.1. Лимиты соединений
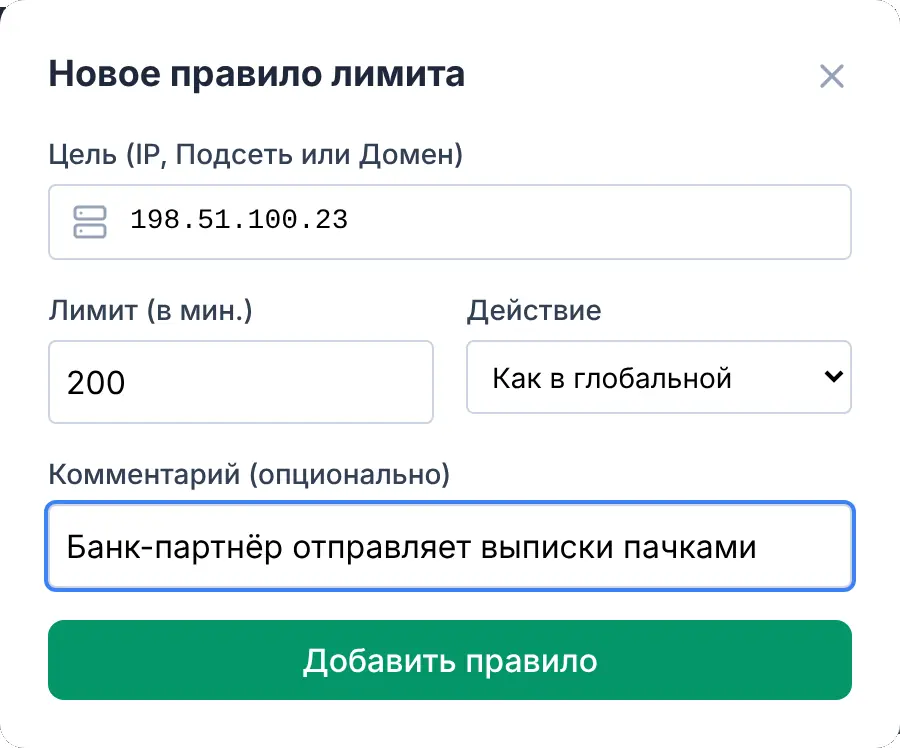
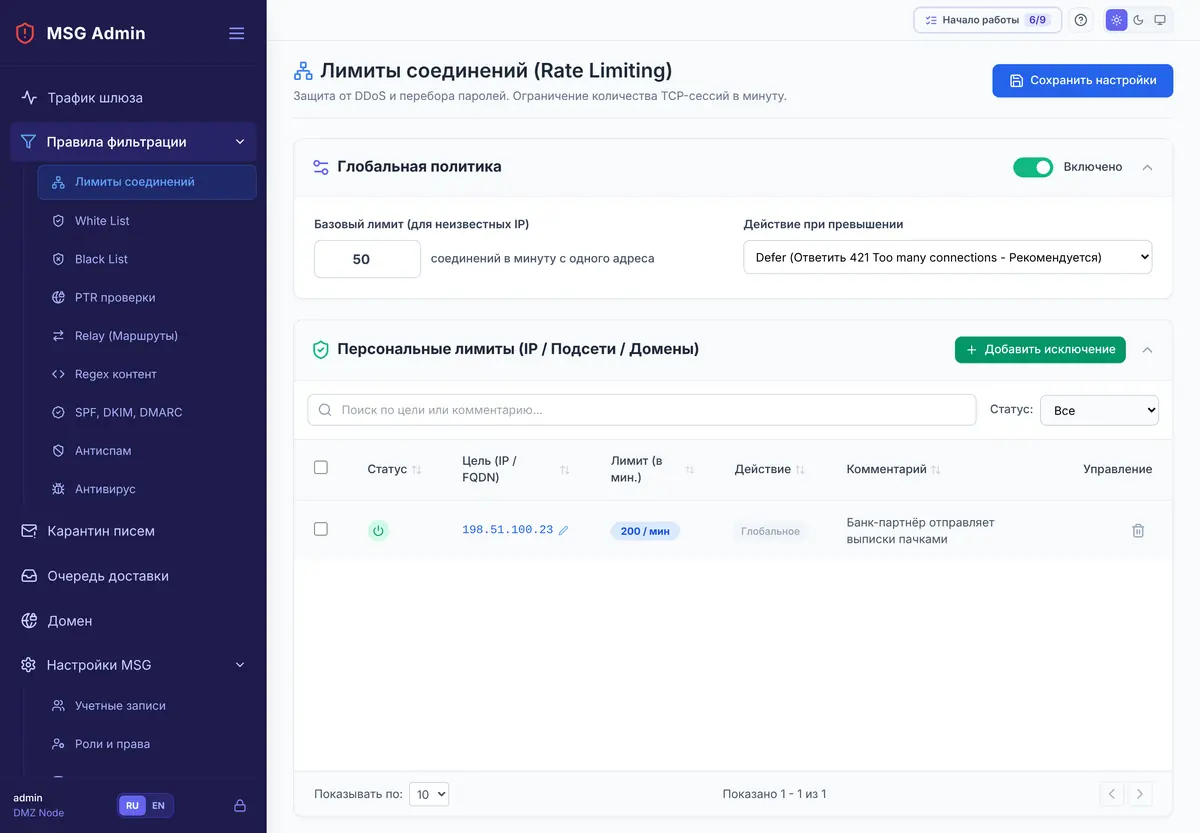
Лимиты соединений защищают от перебора и рассылок: сколько подключений в минуту разрешено с одного адреса (по умолчанию 50) и что делать при превышении — ответить 421 (отправитель повторит позже, рекомендуется), отказать 554 или молча закрыть соединение. Для партнёров, отправляющих пачками, — персональные исключения.
6.2. Белый и чёрный списки
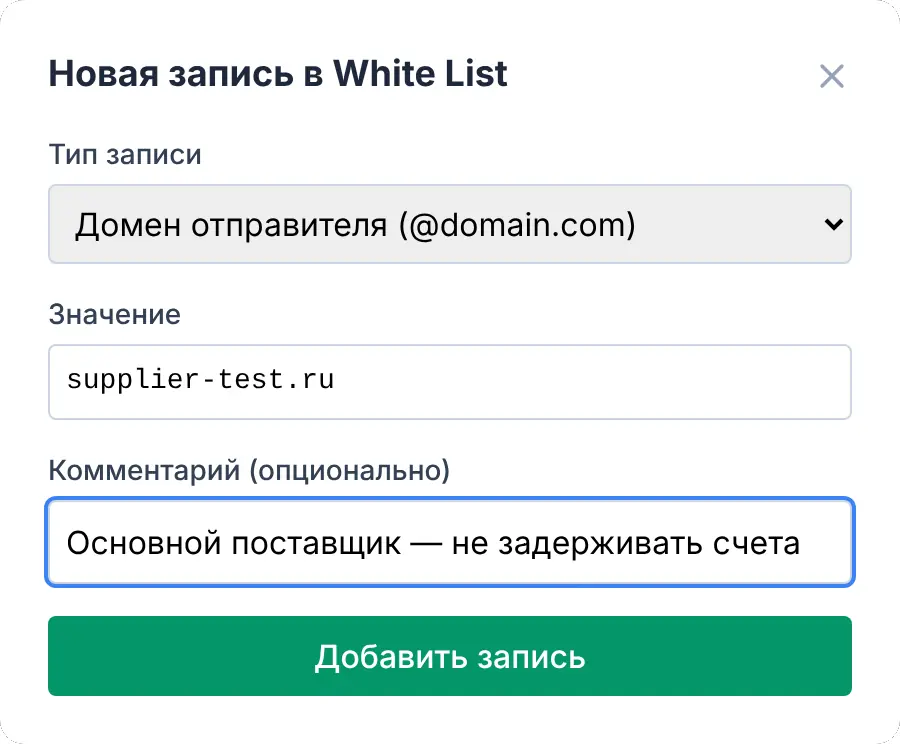
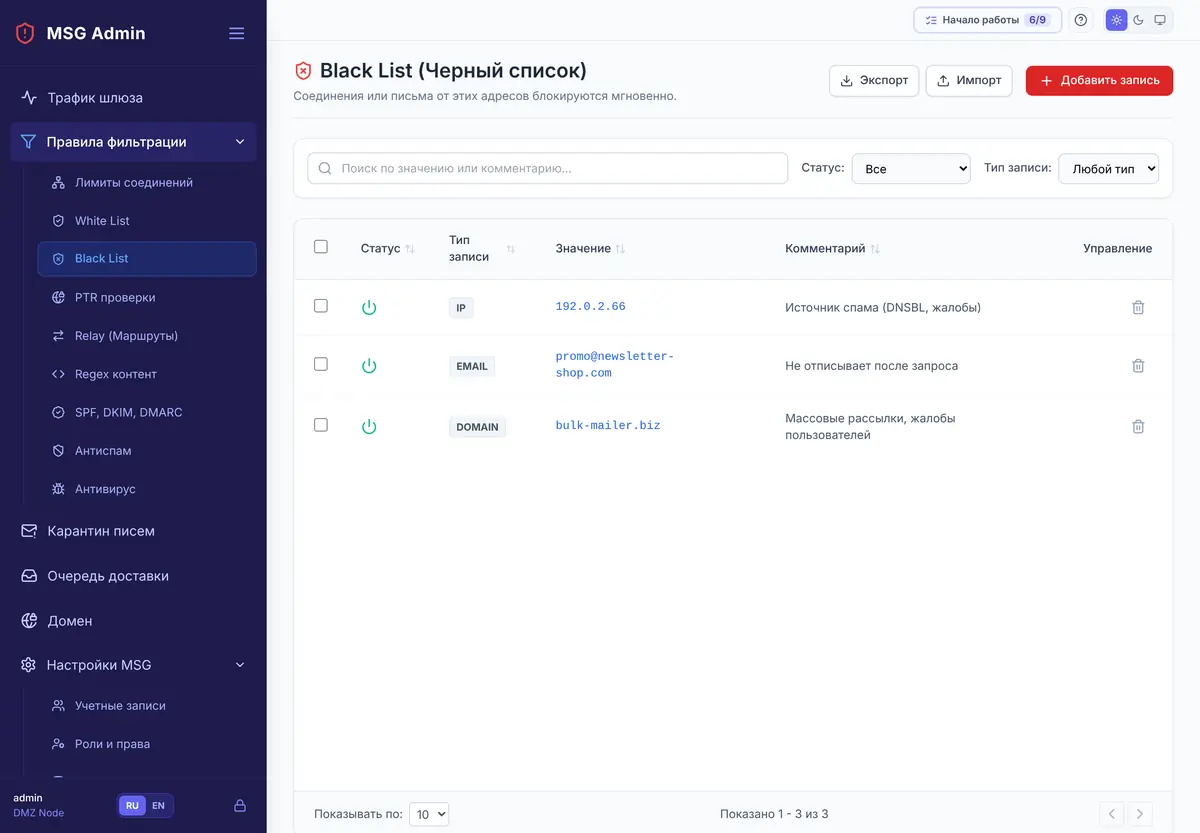
White List пропускает письма мимо антиспама, SPF/DKIM/DMARC, Regex и карантина (антивирус проверяет всегда). Добавляйте туда партнёров с неверными записями DNS и важных отправителей. Black List отклоняет письма сразу. Запись — IP или подсеть (CIDR), домен отправителя или точный адрес. Есть экспорт и импорт списков.
6.3. Проверка PTR (FCrDNS)
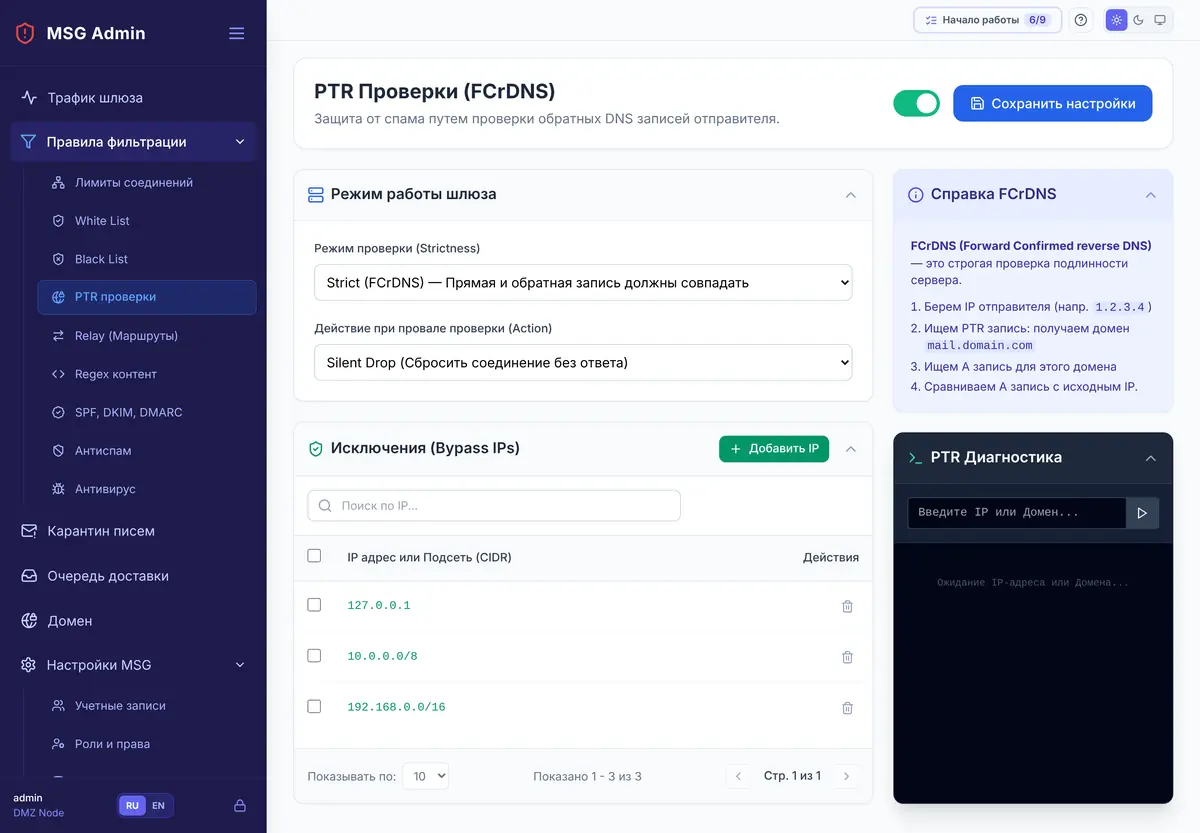
У настоящих почтовых серверов есть обратная DNS‑запись. Строгий режим (FCrDNS) требует, чтобы PTR адреса указывал на имя, а A‑запись имени — обратно на тот же адрес; мягкий — чтобы PTR просто был. Действие при провале: отказ 554, тихий сброс, карантин или только метка в заголовке. Внутренние сети — в «Исключениях». Справа — «PTR Диагностика»: проверка любого адреса прямо из панели.
6.4. Антиспам: DNSBL, грейлистинг, баллы
Антиспам складывает баллы по признакам и сравнивает сумму с тремя порогами: от 5 — пометить (в теме
[SPAM], заголовок X-Spam-Flag: YES — Hope Mail положит такое письмо в «Спам»), от 8 — в карантин,
от 15 — отклонить. Счётчики сверху показывают, сколько писем проверено, помечено, задержано и отклонено.
| Признак | Баллы |
|---|---|
| IP в чёрном списке DNSBL (за каждую зону) | +5 |
| SPF fail, DMARC fail | +3 за каждый |
| Подмена имени отправителя | +2,5 |
| Неверная подпись DKIM | +2 |
| Нет PTR у IP отправителя | +1,5 |
| Спам‑фразы в тексте | до +4 |
| Нет заголовков Date или Message‑ID | +1 |
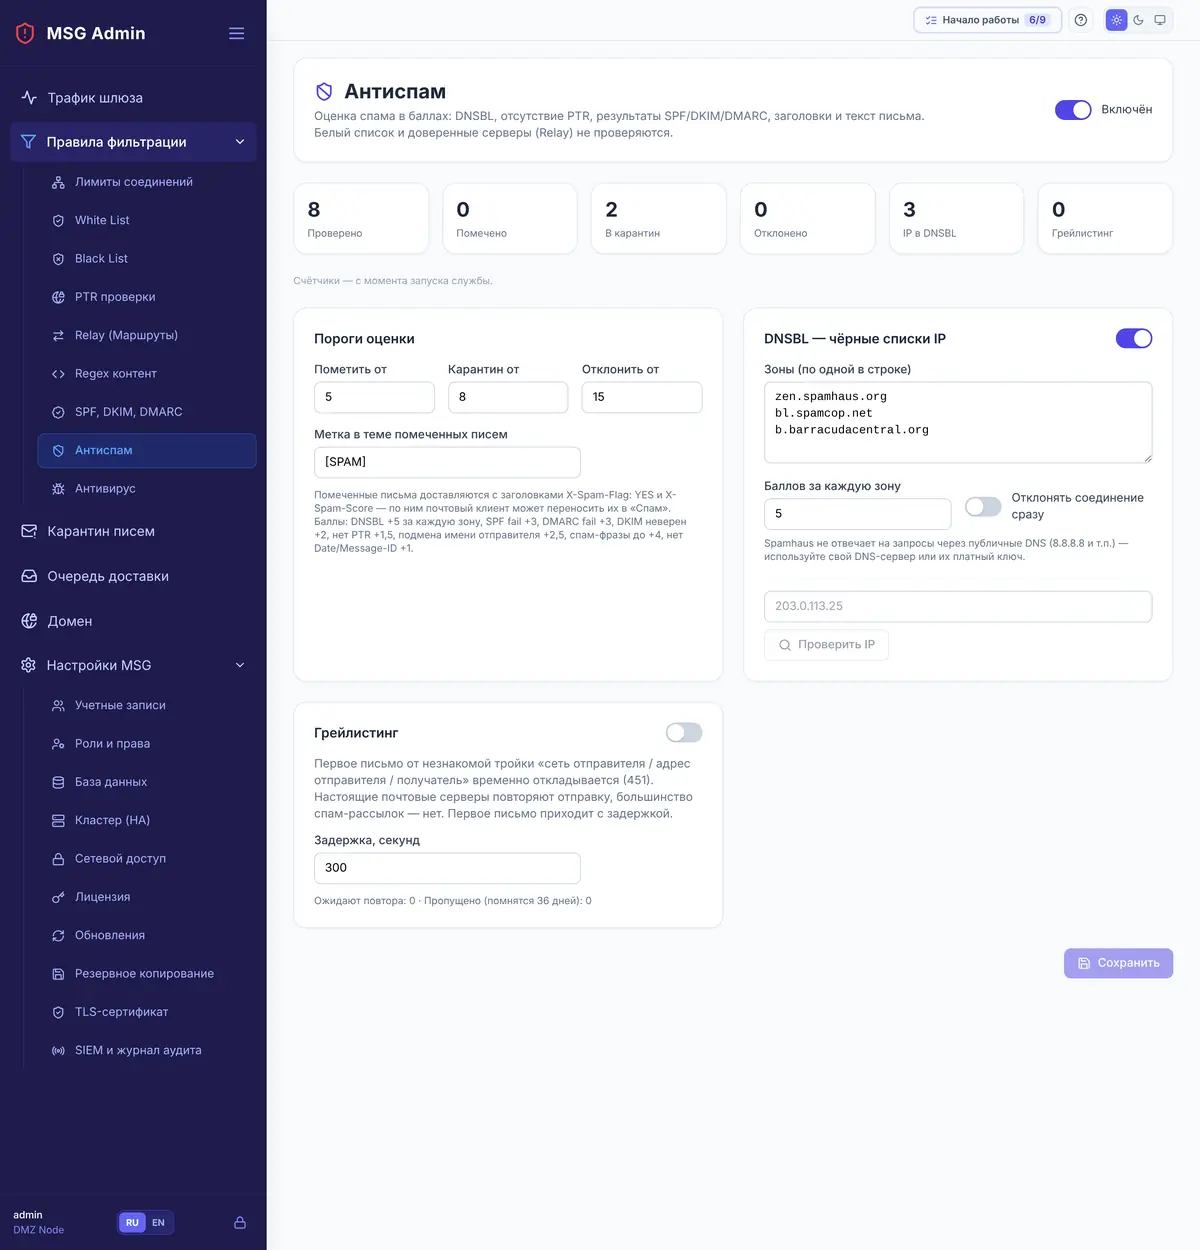
DNSBL — списки адресов спам‑серверов: zen.spamhaus.org, bl.spamcop.net,
b.barracudacentral.org. «Отклонять соединение сразу» отвергает такие адреса ещё до письма; по умолчанию
они только добавляют баллы. Кнопка «Проверить IP» показывает, в каких зонах числится адрес. Грейлистинг
откладывает первое письмо от незнакомого отправителя (451): настоящий сервер повторит через несколько минут, спам‑рассылка — нет.
6.5. Правила Regex
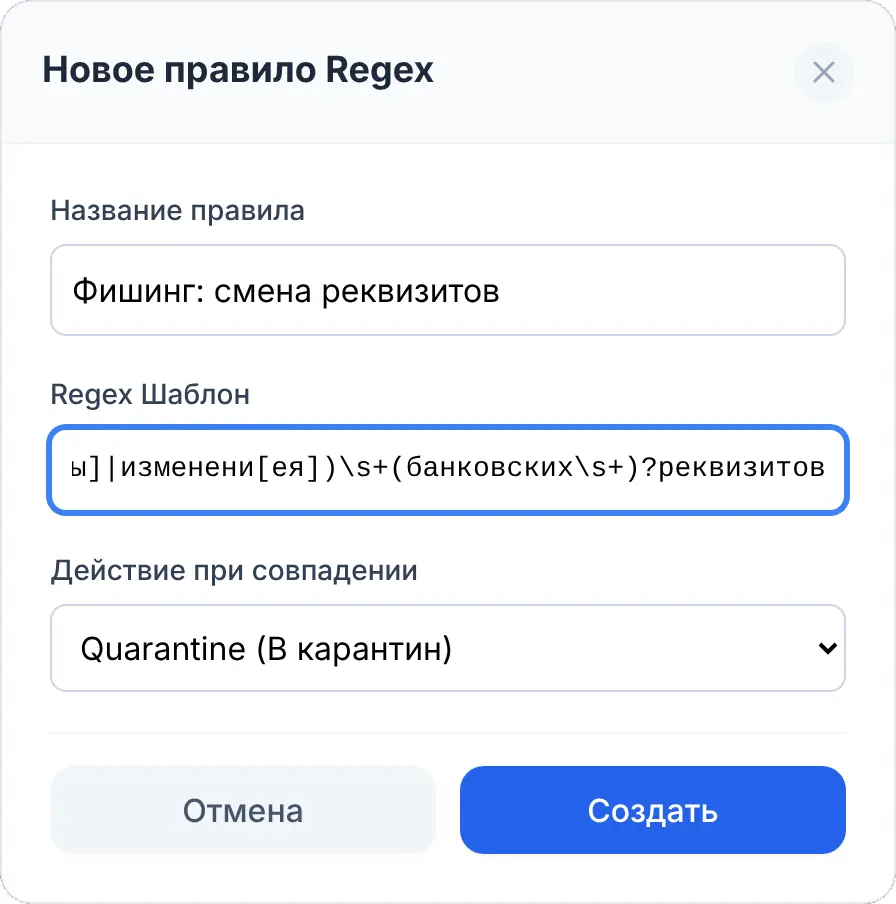
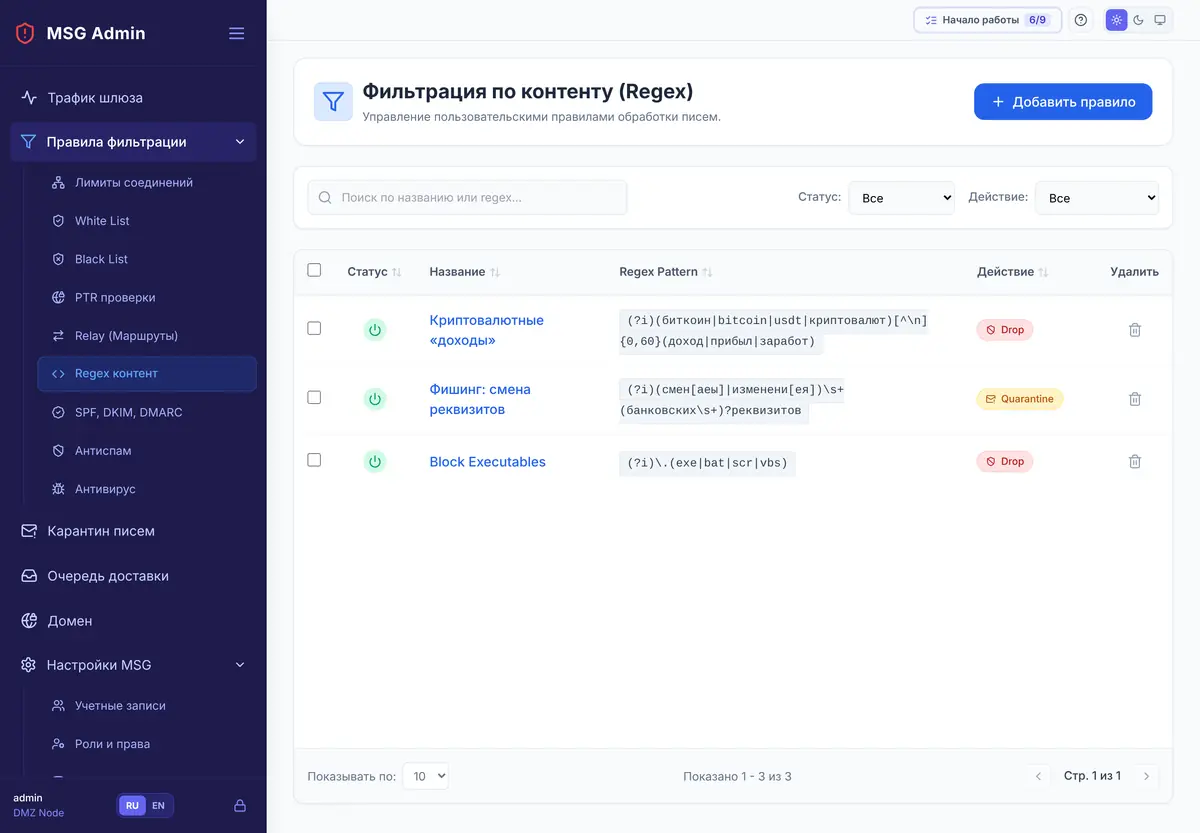
Regex контент → «Добавить правило»: название, регулярное выражение и действие — Drop
(отклонить), Quarantine (в карантин) или Allow (пропустить). Правило сравнивается и со строками письма, и с раскодированным
текстом: темой, именем отправителя, именами вложений, текстом в base64 и quoted‑printable. Поэтому шаблоны на русском
срабатывают и на письмах из обычных почтовых программ. (?i) в начале — без учёта регистра.
6.6. SPF, DKIM, DMARC для входящей почты
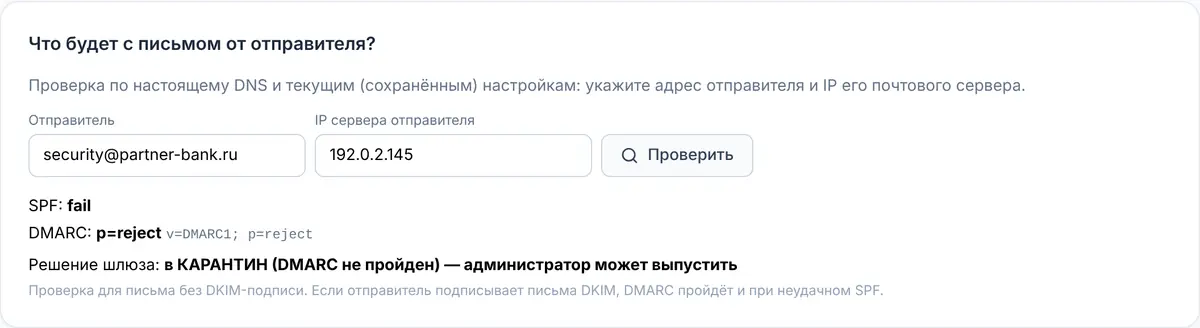
Вкладка «Приём»: каждая проверка включается отдельно. Отсутствие записей у домена отправителя — не ошибка, ошибки DNS к отказу не ведут; действия срабатывают, только когда запись есть и письмо ей не соответствует. По умолчанию SPF fail даёт +3 балла, неверная подпись DKIM — +2, а письмо, не прошедшее DMARC, уходит в карантин (не теряется: администратор может выпустить).
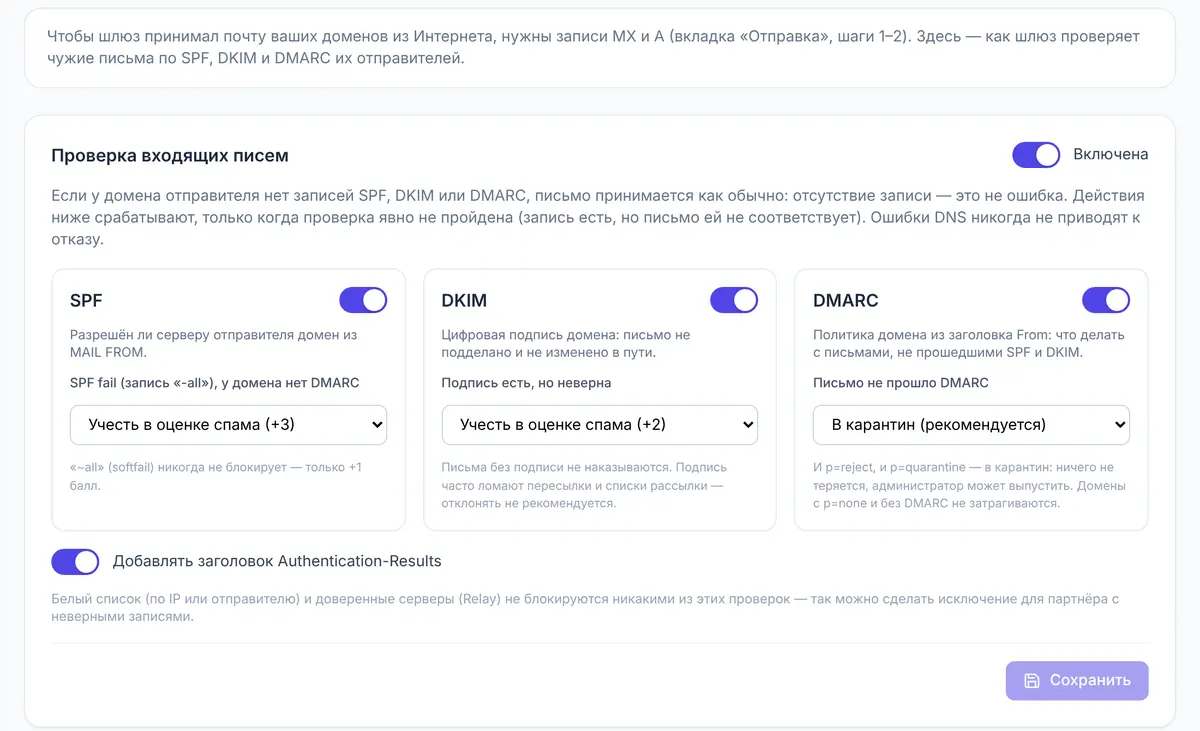
Внизу вкладки — «Что будет с письмом от отправителя?»: введите адрес и IP сервера отправителя, и шлюз покажет своё решение по настоящему DNS, ещё до того, как партнёр пожалуется.
6.7. Антивирус и обновление баз
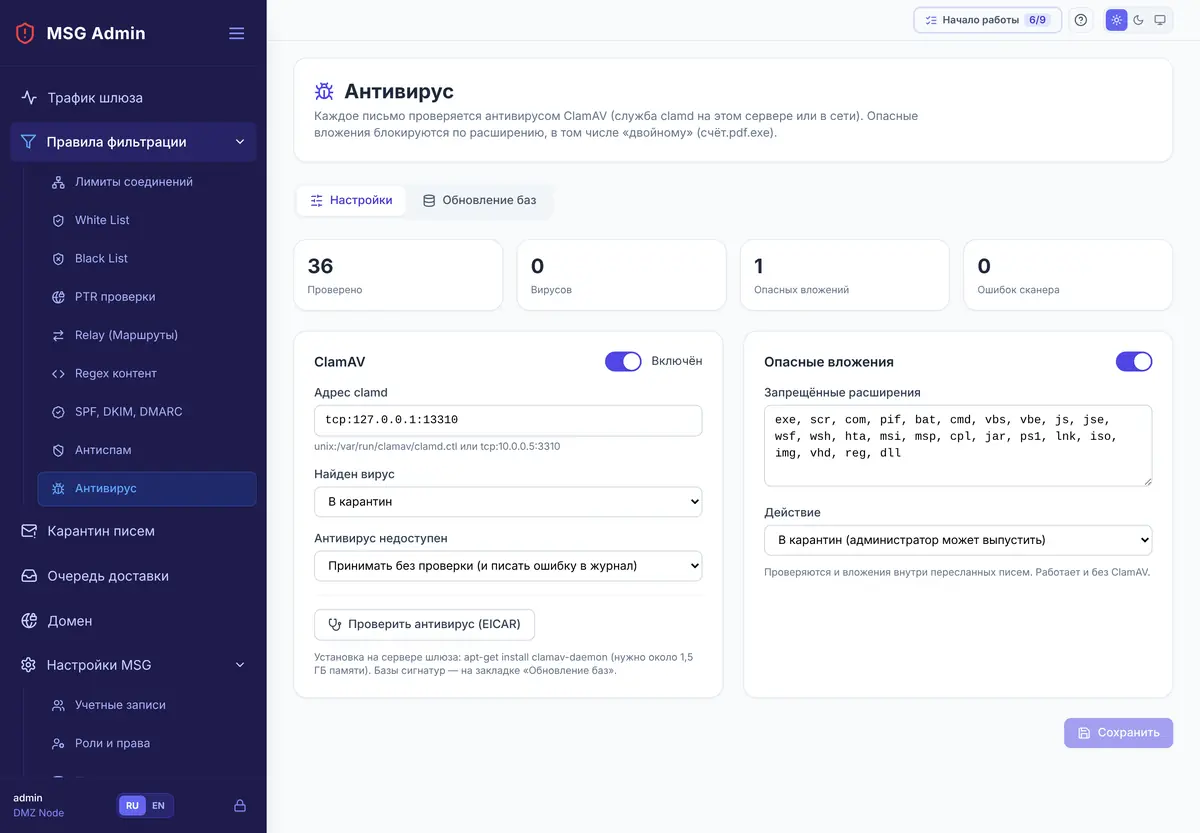
Каждое письмо проверяет ClamAV (служба clamd на этом сервере или tcp:хост:3310 в сети). Настраивается,
что делать при вирусе (карантин или отказ 554) и при недоступном антивирусе (принять с записью в журнал или временно
отказать 451). Отдельно — опасные вложения по расширению, в том числе «двойному» (счёт.pdf.exe) и внутри
пересланных писем; эта защита работает и без ClamAV. Кнопка «Проверить антивирус (EICAR)» отправляет безопасную тестовую строку.
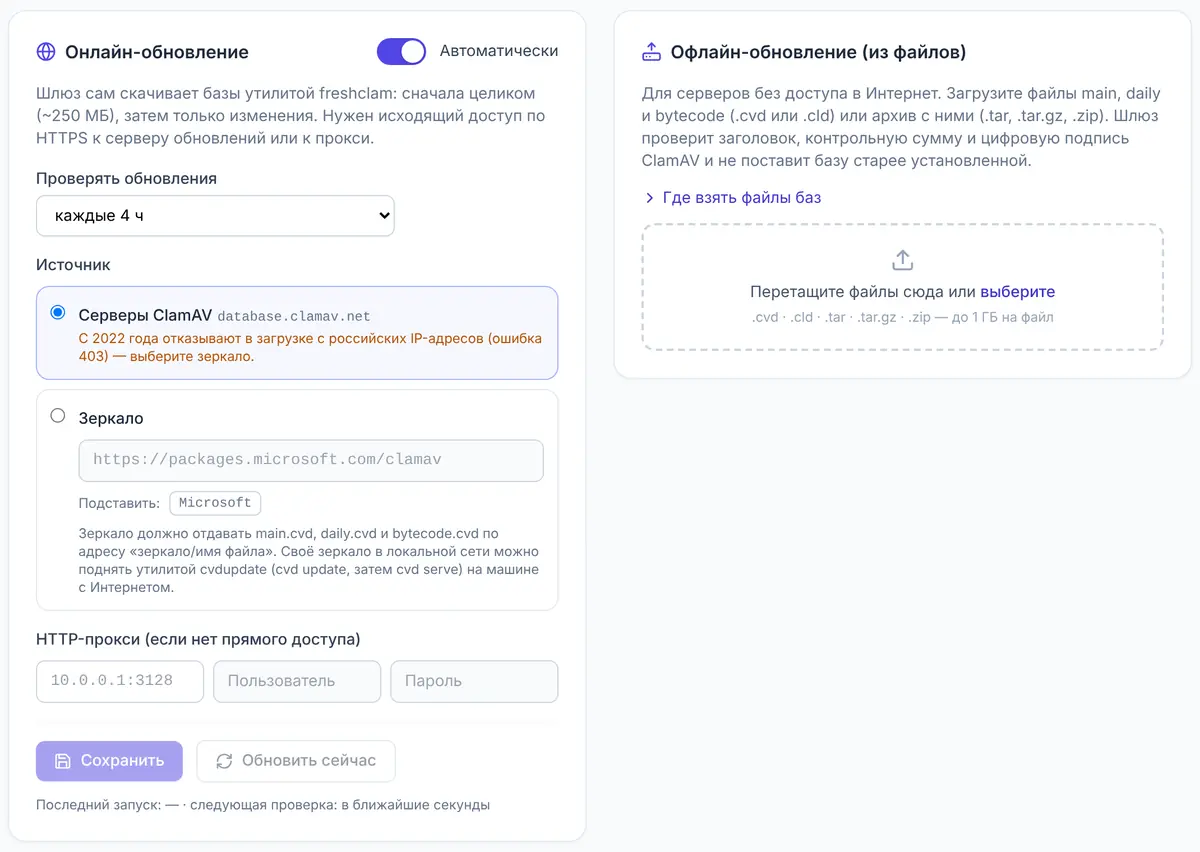
Вкладка «Обновление баз»: онлайн — по расписанию (по умолчанию каждые 4 часа) с серверов
ClamAV или с зеркала (официальные серверы с 2022 года отказывают российским адресам с ошибкой 403 — выберите зеркало);
офлайн — загрузкой файлов main, daily, bytecode или архива с ними. Шлюз проверяет
подпись баз и не поставит базу старее установленной.
6.8. Карантин
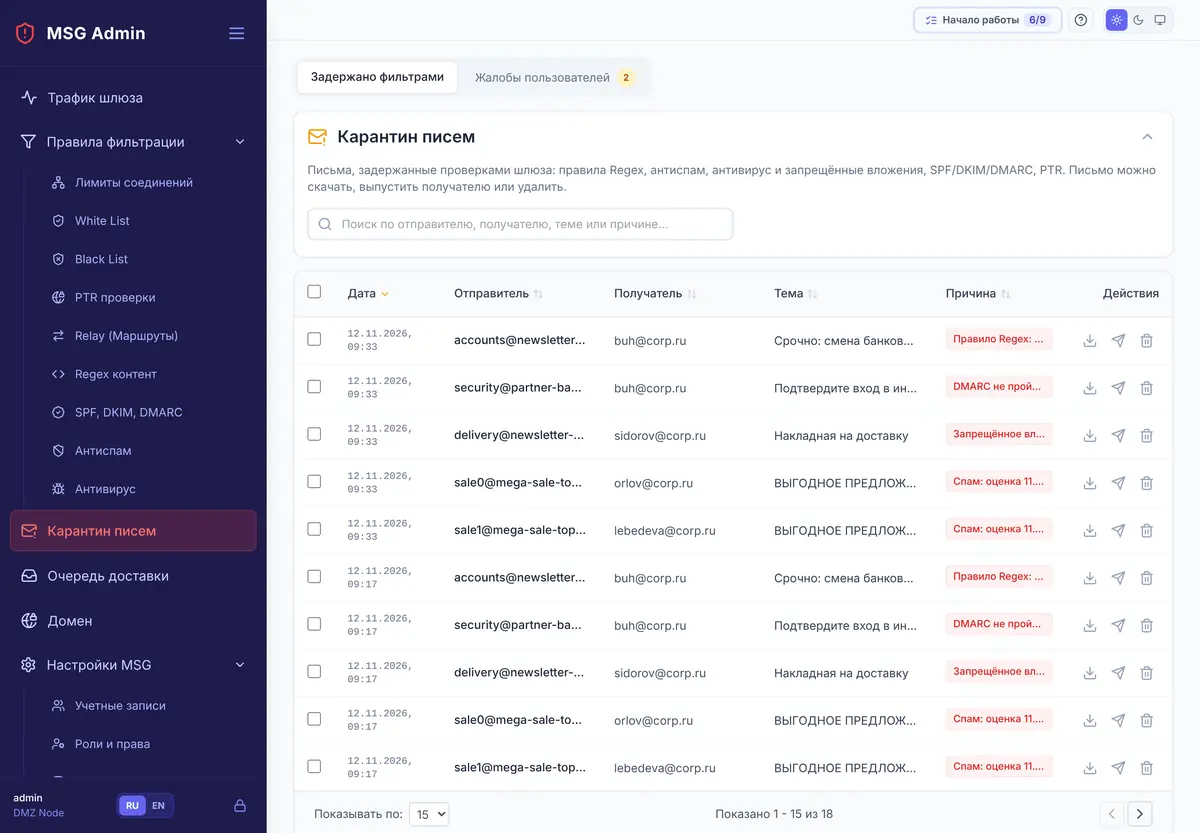
Карантин писем → Задержано фильтрами: дата, отправитель, получатель, тема и причина. Действия у каждого письма: скачать (.eml — открыть и посмотреть), выпустить получателю (письмо уходит в очередь доставки) и удалить. Чтобы партнёр с неверными записями DNS не попадал сюда снова, добавьте его в белый список.
6.9. Жалобы сотрудников на спам
Вкладка «Жалобы пользователей». Сотрудники жалуются кнопкой «Это спам» в веб‑почте или переносом письма в «Спам» — и в Hope Mail, и в ящиках самого шлюза. Здесь одна строка на отправителя и сколько сотрудников на него пожаловалось. Когда пожаловались трое (порог меняется), отправитель автоматически попадает в чёрный список с пометкой «Жалобы на спам» и отклоняется ещё на входе. Кнопки: «Заблокировать» сразу, «Не спам», скачать пример письма.
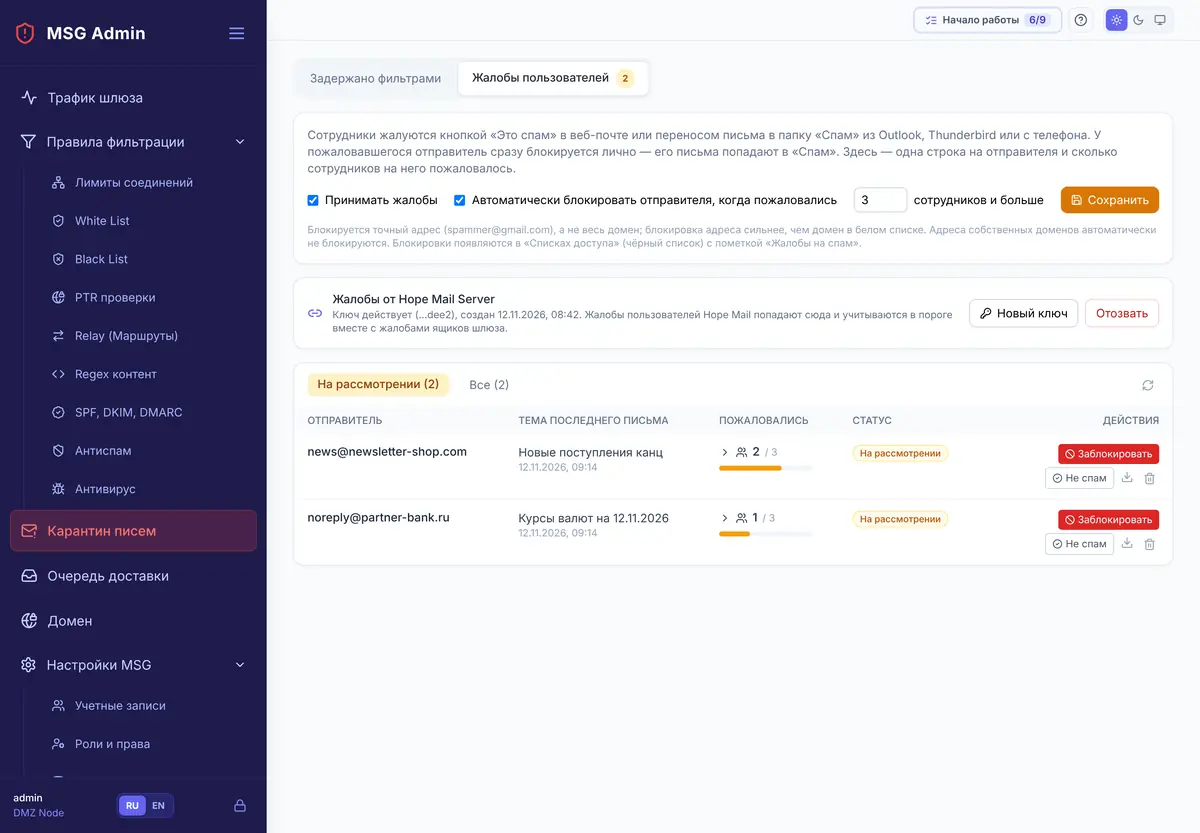
Блокируется точный адрес (spammer@gmail.com), а не весь домен. Адреса собственных доменов не блокируются.
7. Очередь доставки
Каждое принятое письмо сначала ложится в очередь на диске, поэтому сбой сервера получателя или перезапуск шлюза почту не теряет. Временная ошибка — повтор через 1, 5, 15, 30 минут, затем 1, 2, 4 и 8 часов, всего до 5 суток (срок меняется). Постоянная ошибка или истечение срока — отправитель получает отчёт о недоставке.
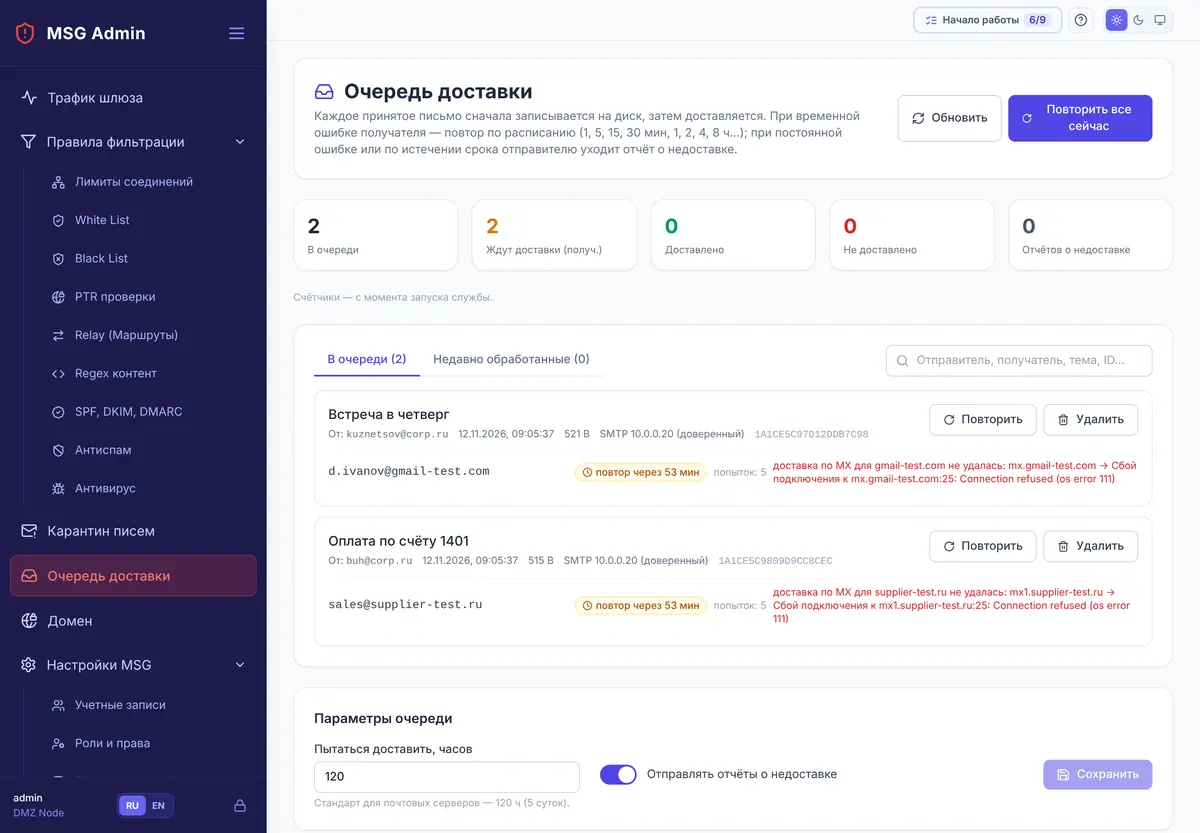
Кнопки: «Повторить» у письма и «Повторить все сейчас», «Удалить». Если в очереди копятся письма ко всем получателям сразу, скорее всего провайдер закрыл исходящий порт 25.
8. Собственный домен и веб‑почта шлюза
Раздел Домен (редакция Enterprise) — один почтовый домен с ящиками на самом шлюзе, например
ext.corp.ru для подрядчиков. Учётные записи и пароли у этих ящиков свои: к AD и LDAP шлюз не подключается.
Пользователи работают в веб‑почте https://mail.corp.ru:6444/, по IMAP (143/993), отправляют через 587/465,
синхронизируют календарь и телефон (CalDAV/CardDAV, ActiveSync — на порту веб‑почты).
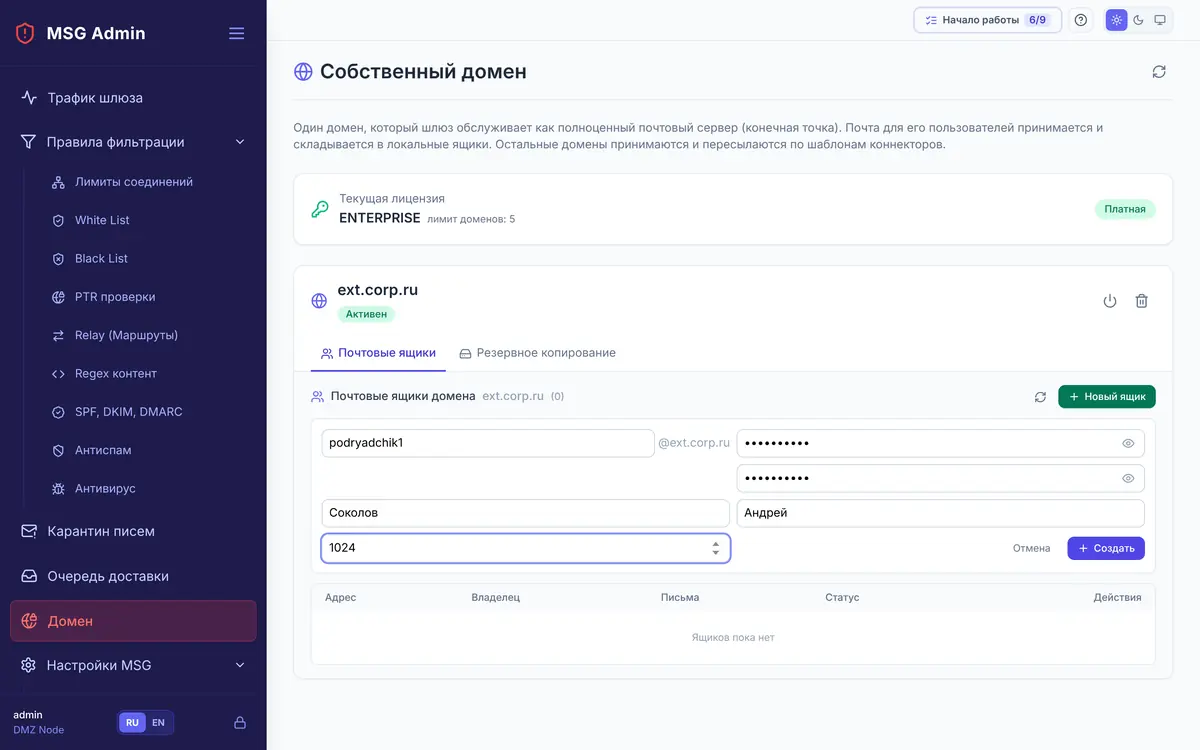
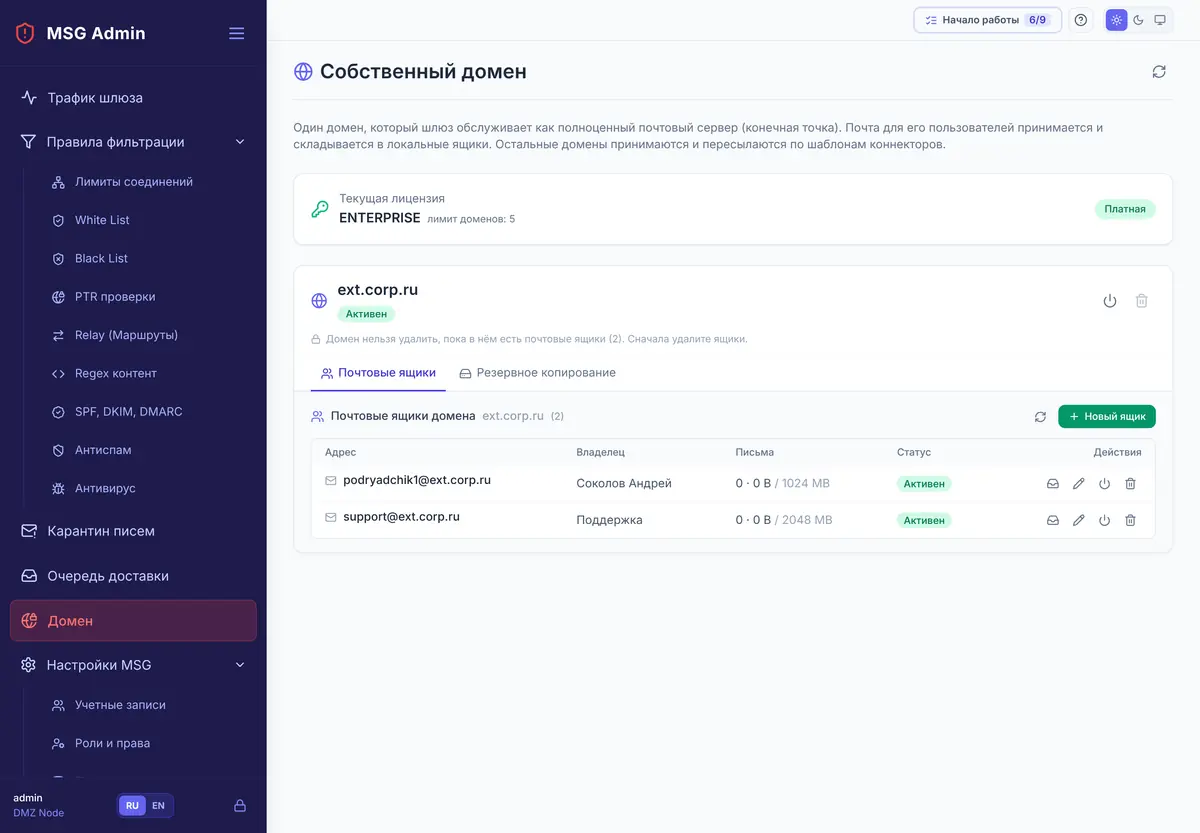
Записи DNS для собственного домена (MX, SPF, DKIM, DMARC) — на той же странице «SPF, DKIM, DMARC → Отправка», как и для остальных доменов.
9. Связка с Hope Mail Server
| Что | Где настроить | Подробно |
|---|---|---|
| Входящая почта: шлюз → Hope Mail | маршрут Relay на шлюзе | 5.1 |
| Исходящая почта: Hope Mail → шлюз | доверенная сеть на шлюзе и коннектор SMTP в Hope Mail | 5.2 |
| Жалобы на спам и «Проверить соединение» | ключ интеграции на шлюзе, адрес и ключ в Hope Mail | ниже |
- На шлюзе: Карантин писем → Жалобы пользователей → «Новый ключ». Ключ показывается один раз — скопируйте его.
- В Hope Mail: Настройки сервера → Шлюз MSG — адрес
https://<шлюз>:6443, ключ, «Получить и закрепить» отпечаток сертификата шлюза, «Передавать жалобы на спам». - «Проверить соединение» в Hope Mail должно ответить «Шлюз доступен» с версией шлюза и порогом жалоб.
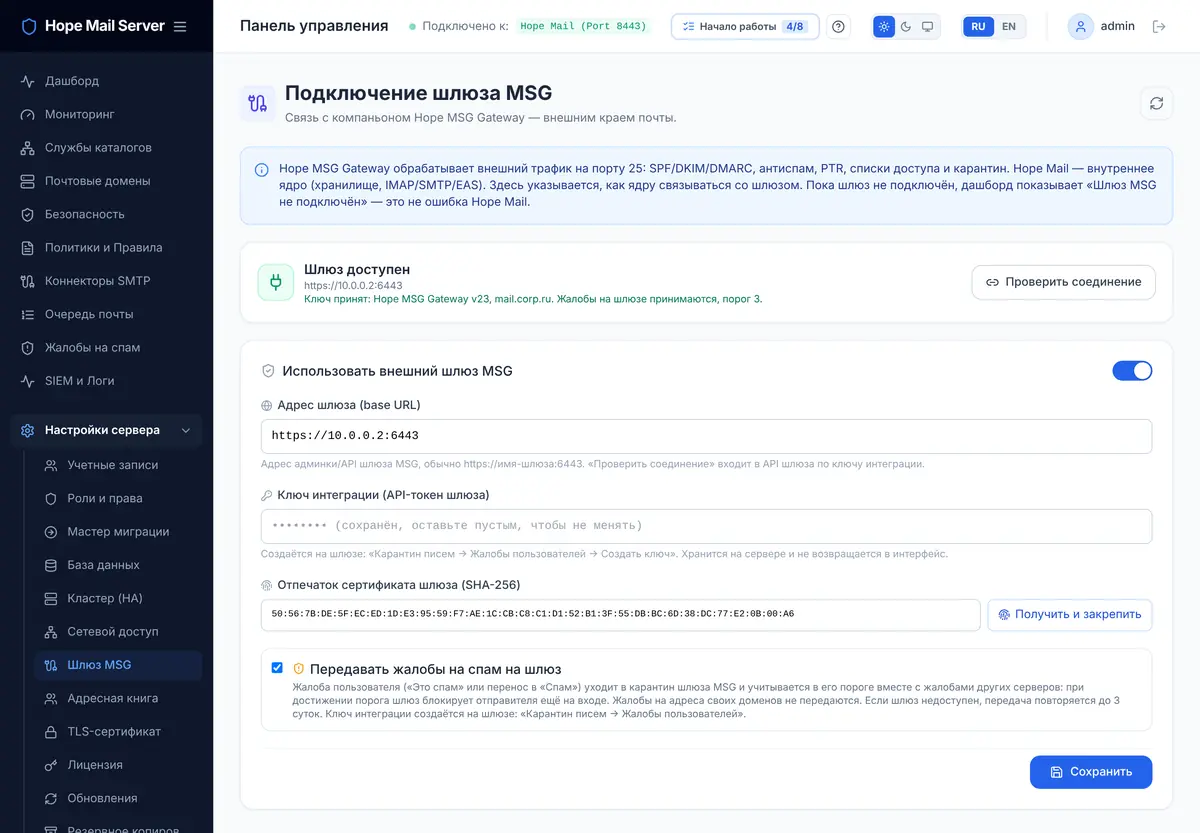
Если в коннекторе Hope Mail выбран «STARTTLS», а у шлюза самоподписанный сертификат, исходящие письма встанут в очередь Hope Mail с ошибкой проверки сертификата — выберите «STARTTLS без проверки сертификата» или поставьте шлюзу сертификат УЦ. Полная схема — Связка Mail и MSG.
10. Настройки MSG
10.1. Учётные записи и роли
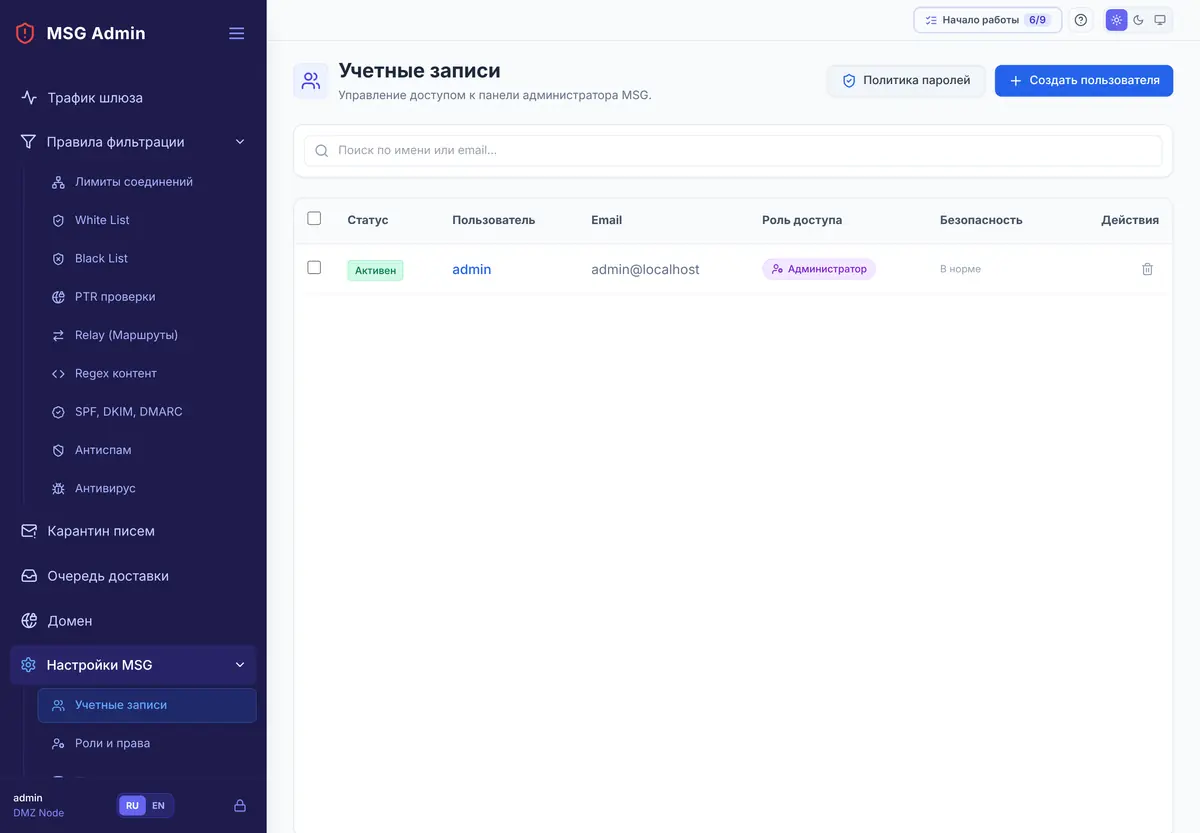
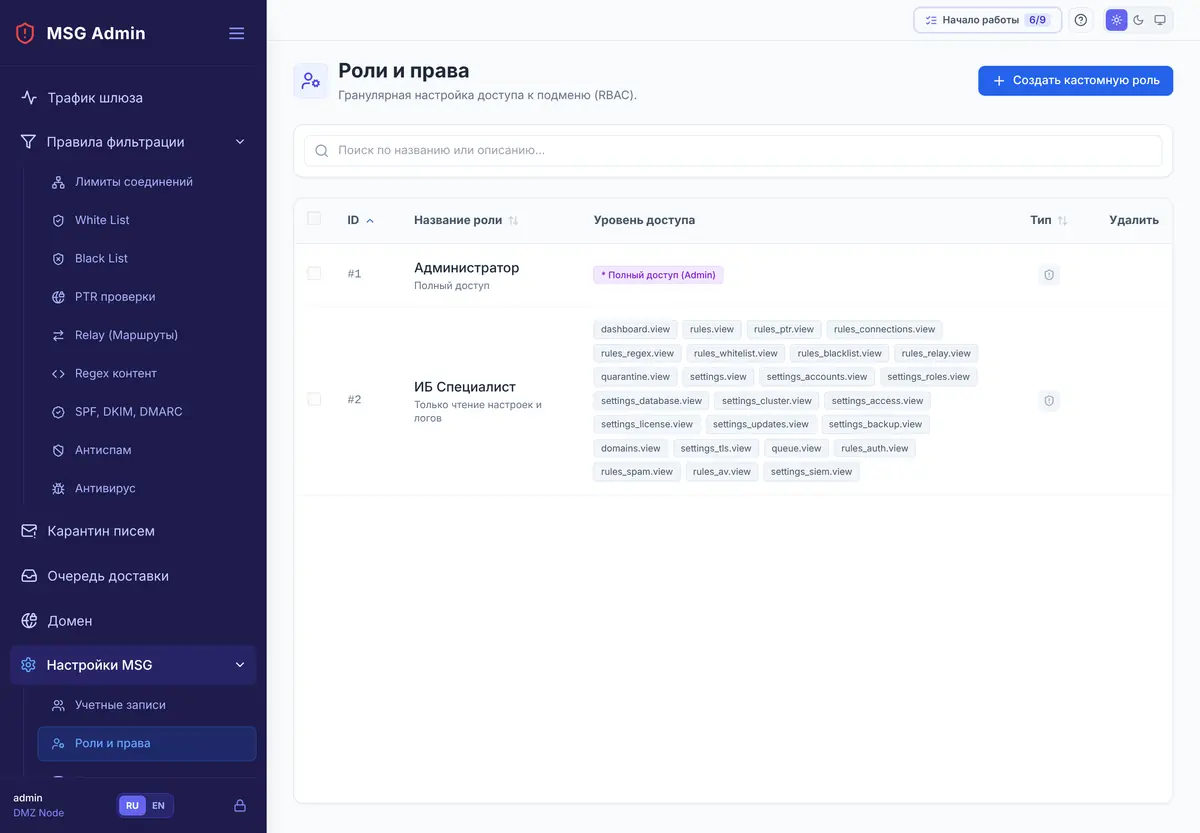
Учетные записи — администраторы панели; у каждого своя роль и отметка о состоянии (пароль истёк, блокировка). «Политика паролей» — длина, срок действия, блокировка после неверных попыток. Роли и права — для каждого раздела право просмотра или изменения; встроены «Администратор» и «ИБ Специалист» (только чтение настроек и журналов).
10.2. База данных и кластер
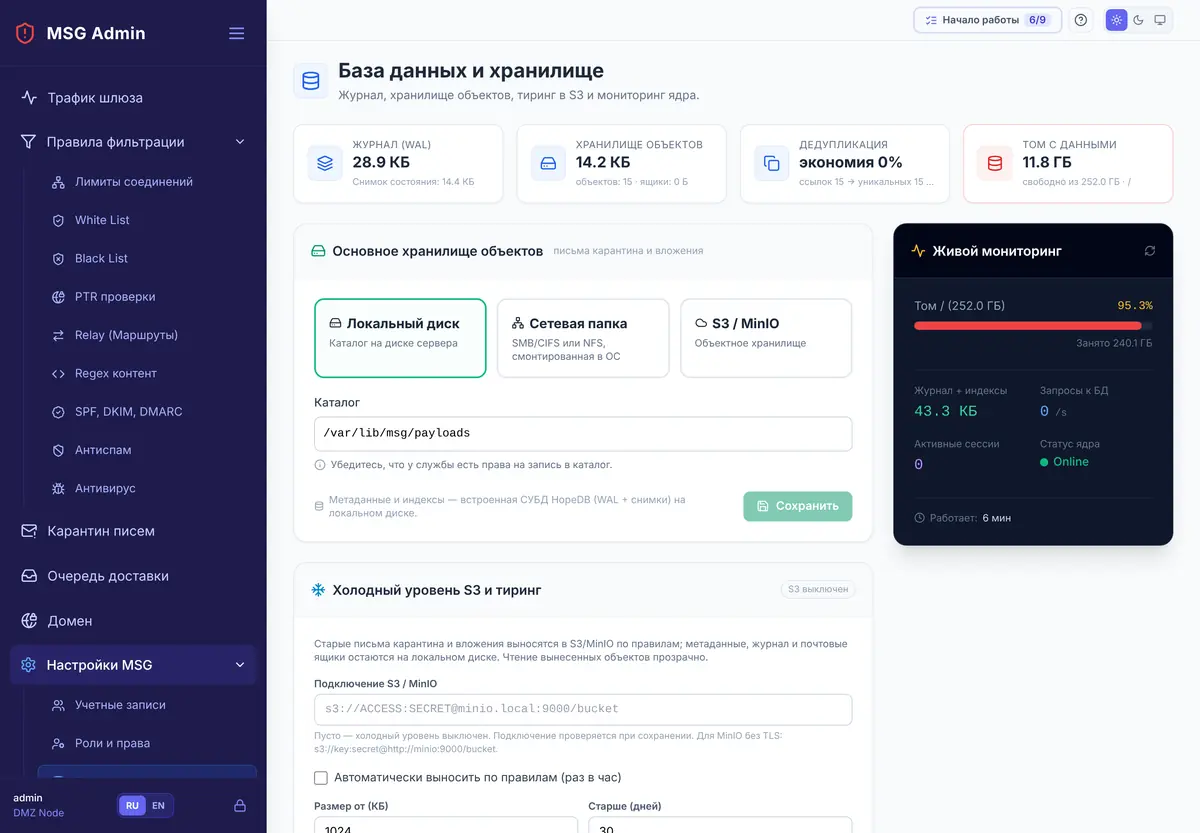
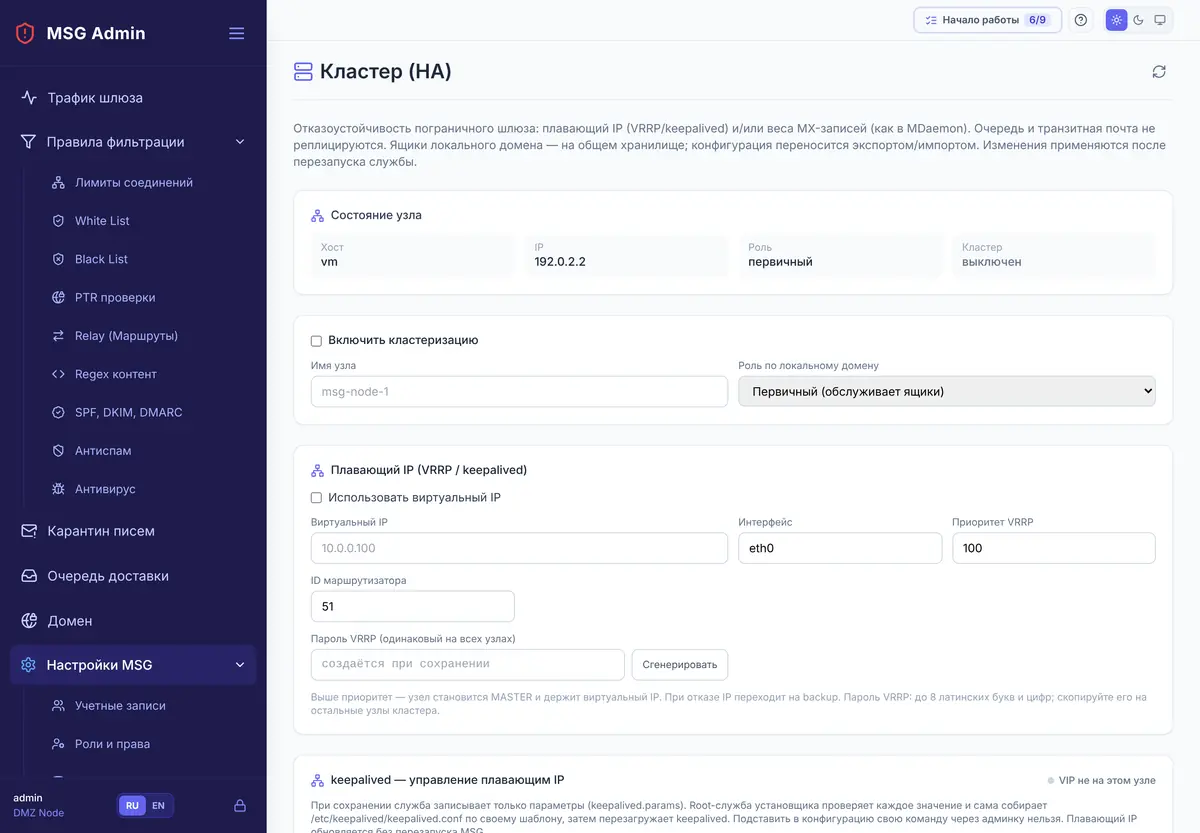
База данных — журнал и хранилище писем карантина и ящиков: локальный диск, сетевая папка (SMB/NFS) или S3/MinIO, холодный уровень S3. Кластер (HA) — два шлюза с общим плавающим IP через keepalived (VRRP): если на активном узле перестал отвечать SMTP, адрес переезжает на второй. Очередь и ящики у каждого узла свои.
10.3. Лицензия и обновления
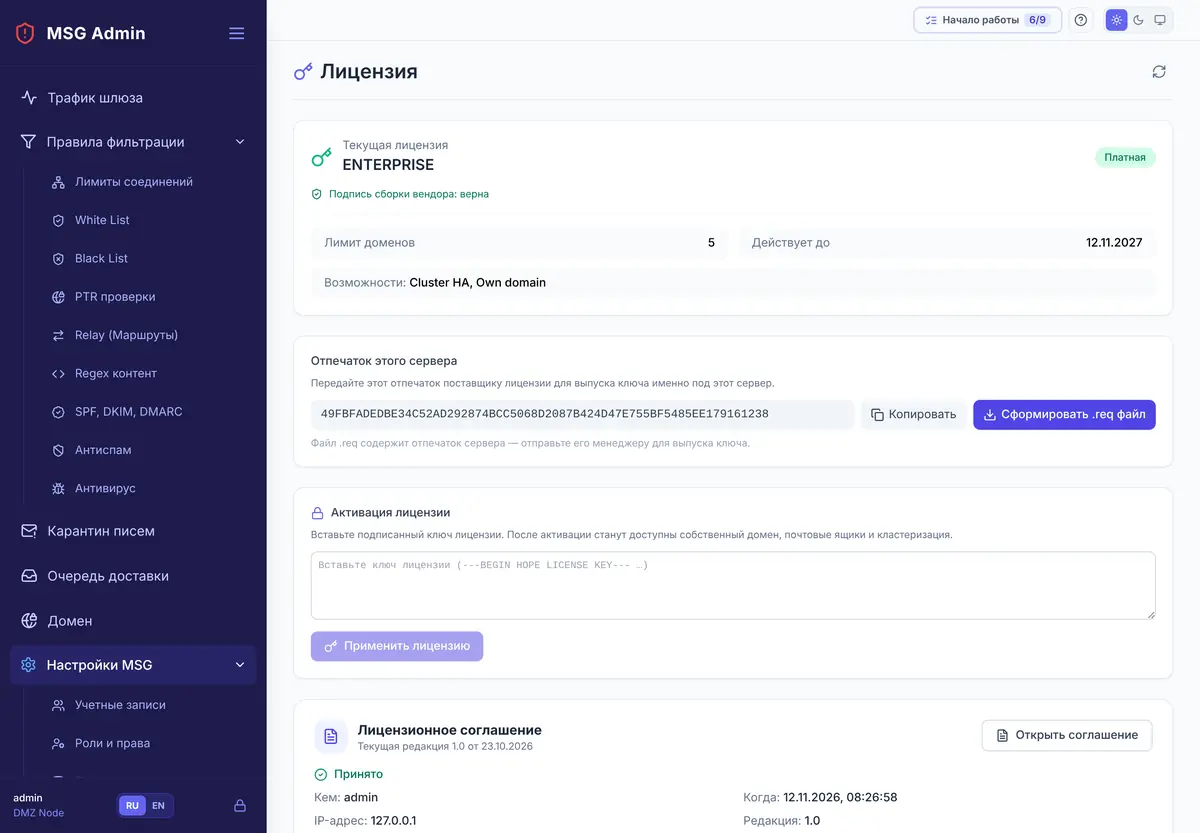
Лицензия: редакция, лимит доменов, срок, «Подпись сборки вендора: верна», отпечаток сервера для
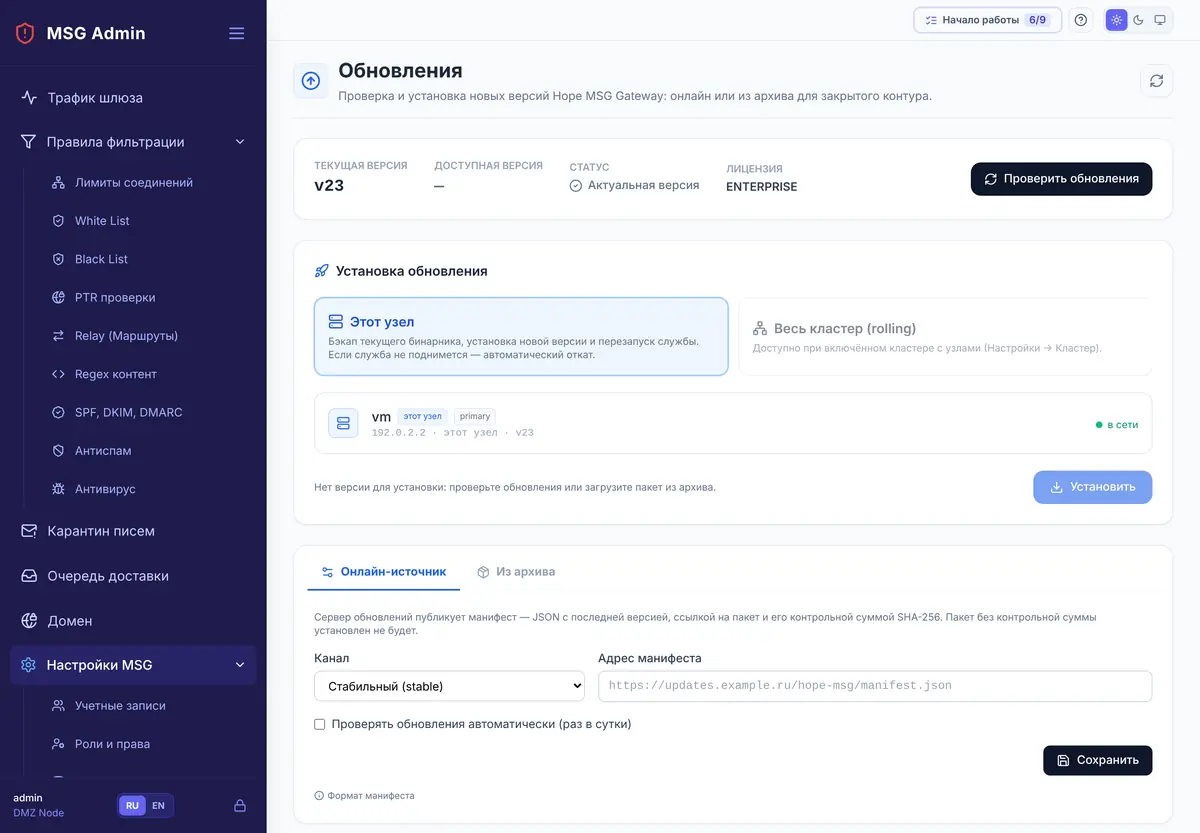
запроса ключа и принятое лицензионное соглашение. Обновления: текущий выпуск v23, онлайн‑источник
или пакет hope-msg-gateway_vNN.gz для закрытого контура; пакет с нарушенной подписью не устанавливается,
при неудаче шлюз возвращает прежнюю версию. В кластере — поочерёдное обновление узлов.
10.4. Резервное копирование
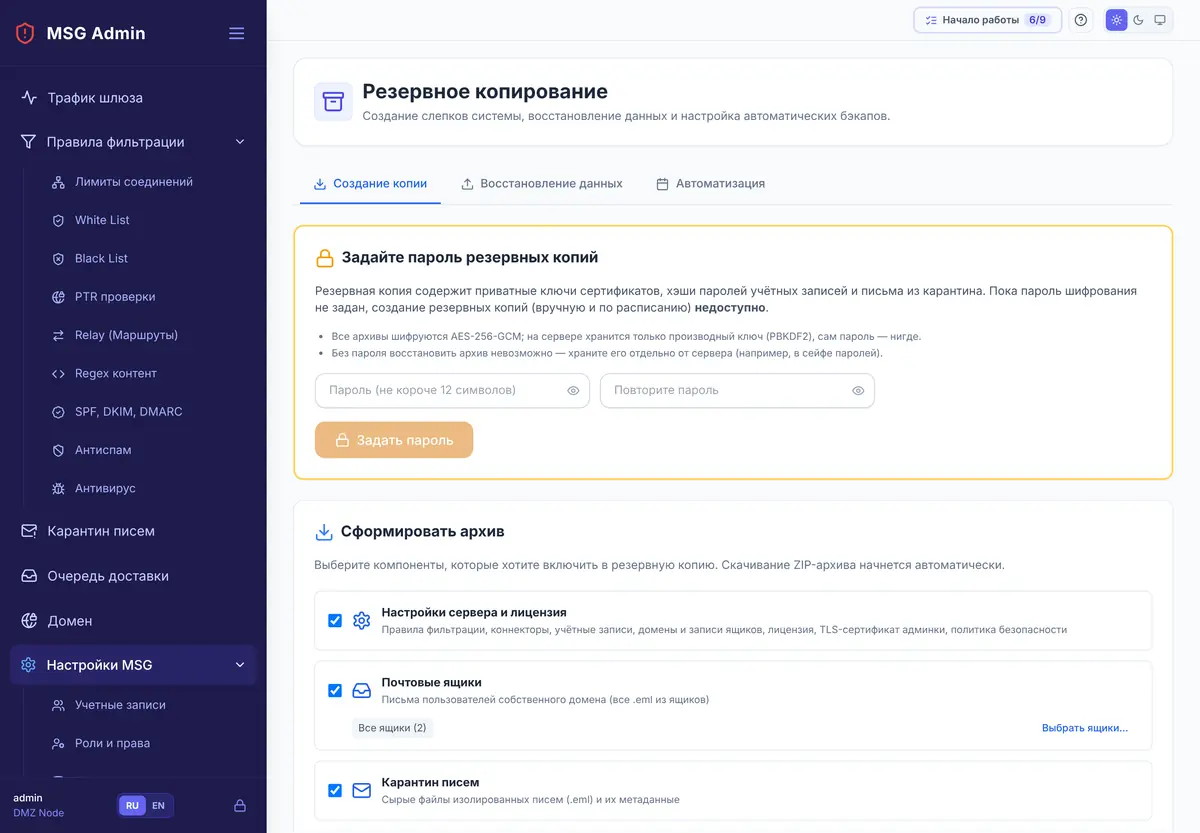
Сначала задайте пароль резервных копий (не короче 12 символов): архивы шифруются AES‑256‑GCM, без пароля восстановить их нельзя. Затем выберите, что сохранять — настройки и лицензию, почтовые ящики, карантин — и сформируйте архив. Вкладки «Восстановление данных» и «Автоматизация» — восстановление и расписание.
10.5. TLS-сертификат
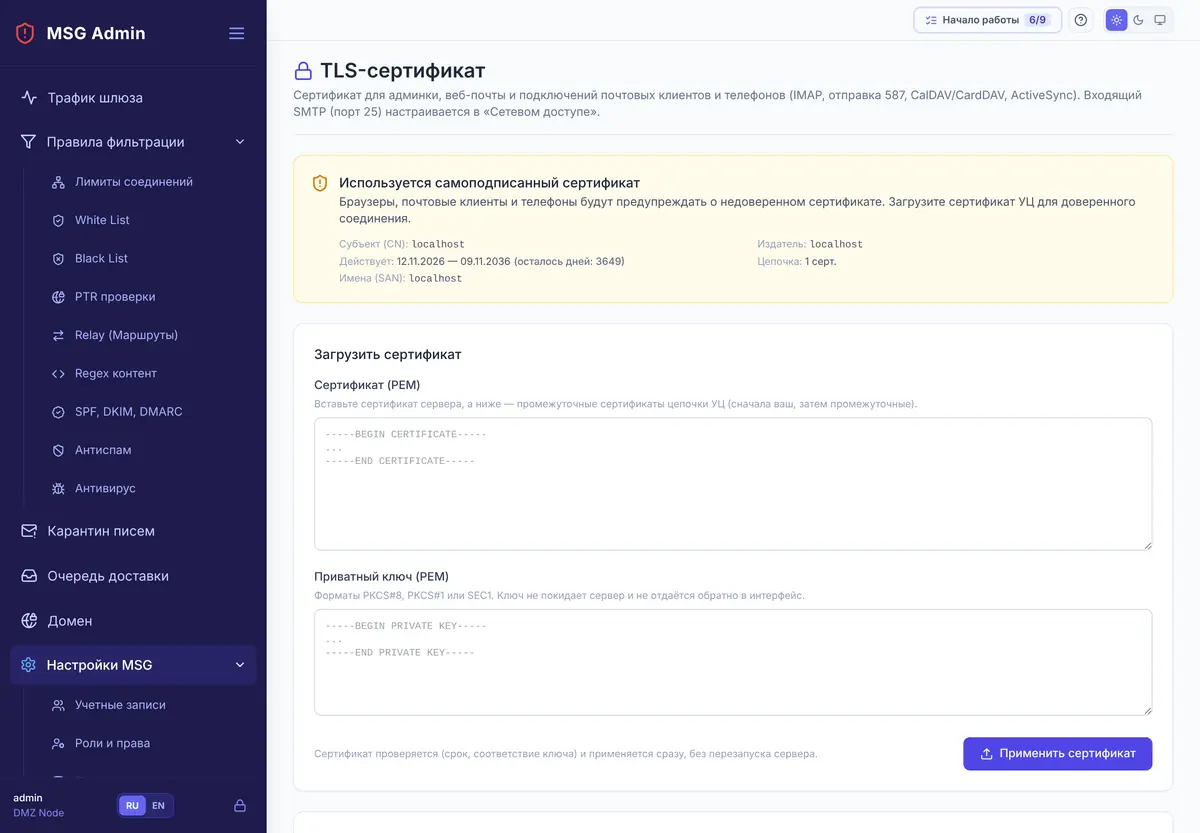
Сертификат для панели, веб‑почты и подключений почтовых программ и телефонов (IMAP, отправка 587, CalDAV/CardDAV, ActiveSync). После установки работает самоподписанный — загрузите сертификат УЦ и ключ в PEM, он применится сразу. Сертификат для входящего SMTP выбирается отдельно, в «Сетевом доступе» (5.4).
10.6. SIEM и журнал аудита
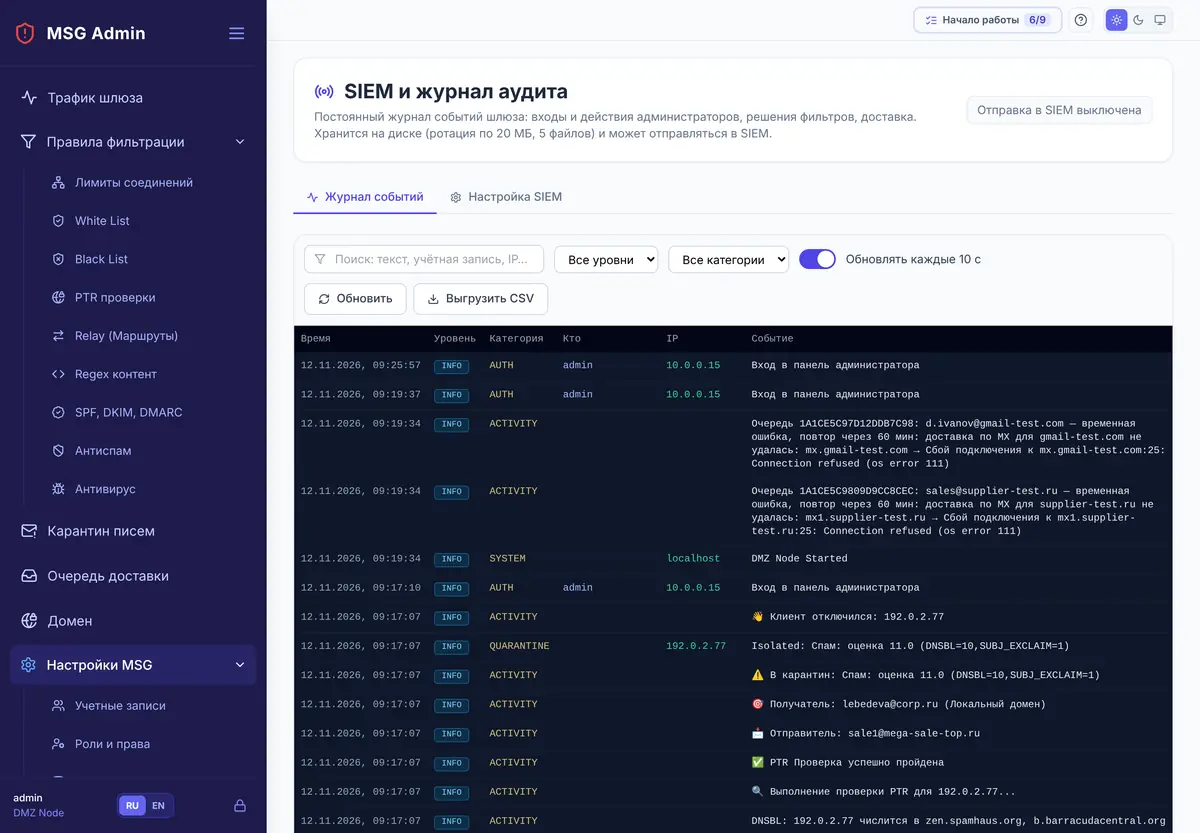
Постоянный журнал событий шлюза: входы и действия администраторов, решения фильтров, доставка. Фильтры по уровню и категории, выгрузка в CSV; вкладка «Настройка SIEM» — отправка событий во внешнюю SIEM.
11. Обслуживание и диагностика
11.1. Командная строка
hope-msg-gateway --version                 # номер выпуска: hope-msg-gateway 23
hope-msg-gateway --integrity               # подпись сборки
hope-msg-gateway --eula                    # текст лицензионного соглашения
journalctl -u hope-msg-gateway -n 100      # журнал службы
journalctl -t hope-msg-avdb -n 50          # обновление антивирусных баз
ss -ltn | grep -E ':(25|6443|6444)\b'      # слушают ли порты
11.2. Если что‑то не так
| Признак | Что сделать |
|---|---|
| Почта из Интернета не приходит | «SPF, DKIM, DMARC → Отправка» → «Проверить» у домена: MX и A; проброс порта 25 на внешнем межсетевом экране; есть ли маршрут Relay для домена |
| Письма копятся в очереди ко всем получателям | провайдер закрыл исходящий порт 25 — попросить открыть, затем «Повторить все» |
| Яндекс или Gmail кладут наши письма в спам | «Отправка», шаги 1–3: имя шлюза не localhost/localdomain, PTR, SPF и DKIM — все строки зелёные |
| Письма партнёра уходят в карантин по DMARC | выпустить, добавить партнёра в белый список, сообщить его администратору |
| Важный отправитель отбит PTR | добавить его адрес в исключения PTR или в белый список |
| Правило Regex не срабатывает | проверить шаблон и (?i); правила сравниваются и с раскодированной темой и текстом |
| Базы антивируса красные, ошибка 403 | выбрать зеркало или обновить из файлов |
| «clamd недоступен» в журнале | systemctl status clamav-daemon; при нехватке памяти — clamd на отдельном сервере |
| Панель: «Доступ запрещён для IP» | SSH‑туннель на 127.0.0.1:6443, добавить адрес в «Сетевой доступ» и сохранить |
| Hope Mail: «Проверить соединение» — 401 | ключ интеграции отозван или неверен — создать новый |
Полный список — Руководство администратора, раздел «Диагностика».